この記事の結論(まずここだけ)
2026年11月、Googleはある事件を公表しました。中国のメーカー Videostrong(ビデオストロング)が、自社で作ったAndroidの機器130万台以上に、出荷する前から“裏口”を仕込んでいた。そして、その裏口の鍵を犯罪グループに売っていた。そういう内容です。裏口が付いていたのは、おもにテレビにつないで動画を見る小さな箱(Android TVボックス)です。この裏口は、本人が消しても電源を入れ直すと元に戻り、Googleの門番機能(Play プロテクト)を勝手に切り、画面をのぞき見してリモコンを乗っ取り、さらにあなたの家のインターネット回線を「犯罪の通り道」として他人に貸していました。日本では福岡県警がネットバンキングの不正送金事件を調べる中でこの機器を見つけ、警察庁がGoogleと協力しています。Androidはスマホだけでなく、テレビ・カーナビ・タブレット・カラオケ機器・お店の端末にも入っているので、「自分はスマホを持っていないから関係ない」とは言えません。この記事では、専門用語をたとえ話で説明しながら、何が起きたのか、どこが危ないのか、家にある機器をどう確かめるか、疑わしいときに何をすればよいかを順番にお話しします。
「テレビの横に置いた小さな箱が、知らない誰かの不正送金の通信を、あなたの家の回線から外に出していた」。これが今回の事件で実際に起きたことです。難しい言葉が多い事件なので、この記事では最初に言葉の説明をして、そのあとで事件の中身と、ご家庭でできる確かめ方をお話しします。大阪・心斎橋でスマホやタブレットの修理をしている当店が、お客様からよく聞かれる疑問に答える形で書きました。読み終わるころには、テレビの裏の箱を見て「これは大丈夫か」を自分で判断できるようになります。
この記事で分かること
- 「バックドア」「ボットネット」「プロキシ」など、ニュースに出てくる言葉のやさしい意味
- Videostrong事件で何が起きたのか(時系列と、日本の警察がどう関わったか)
- Androidがスマホ以外のどんな機器に入っているか(テレビ・カーナビ・タブレット・お店の機械など)
- なぜ「Googleの認定を受けた機器」なのに裏口が付いていたのか
- 家にある機器を確かめる手順と、疑わしいときにやること・やっても無駄なこと
- ご家族がお年寄りの家で手伝ってあげられること
- スマホやタブレットを買うときに、同じ目で見てほしい点
1. 先に言葉の説明。たとえ話で覚えてください
ニュースの文章が分かりにくいのは、言葉のせいです。意味が分かれば、事件の中身は難しくありません。この記事で使う言葉を、家のたとえで並べます。
| 言葉 | ひとことで言うと | 家にたとえると |
|---|---|---|
| Android(アンドロイド) | Googleが作った、機械を動かすための基本のしくみ(OS)。スマホだけでなく、テレビや車や店の機械にも入っている | 家の「土台と骨組み」。同じ骨組みで、一戸建てにも店舗にも倉庫にもなる |
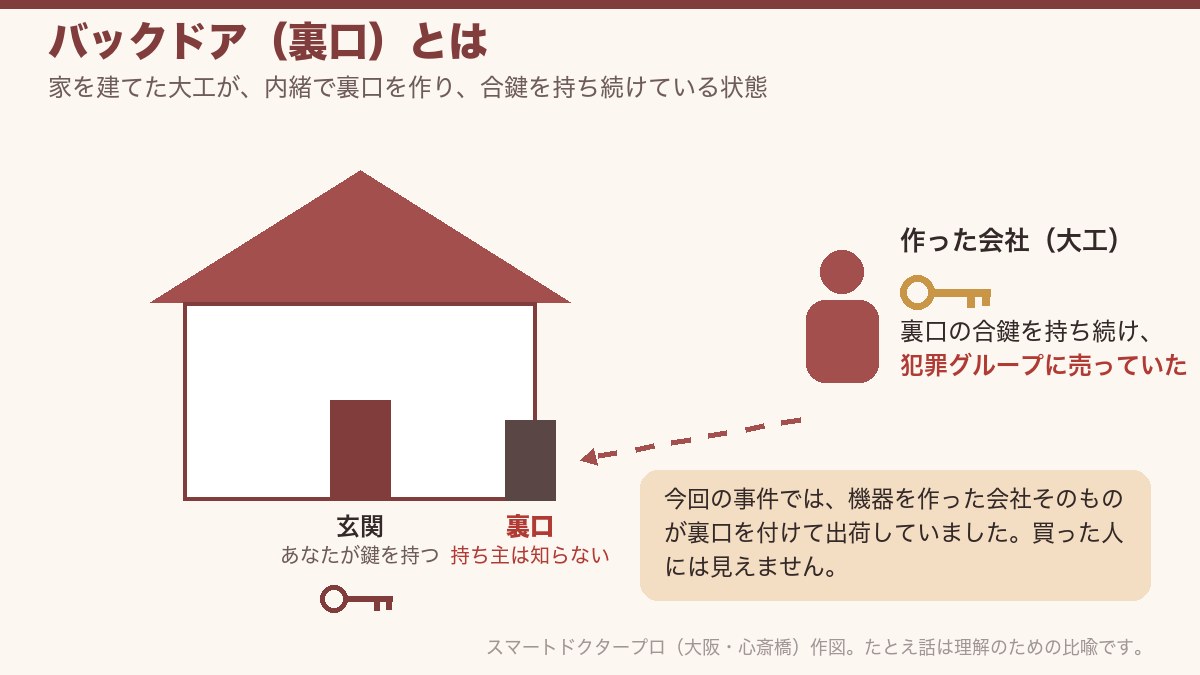
| バックドア(裏口) | 持ち主に知らせずに、外から機器の中に入れるようにした仕掛け | 家を建てた大工さんが、あなたに内緒で裏口を作り、その合鍵を持ち続けている状態 |
| ボットネット | 裏口のある機器を何十万台も集めて、一か所からまとめて操る仕組み | 合鍵の付いた家が130万軒あり、1本の電話で全部の家の電気や水道を他人が使える状態 |
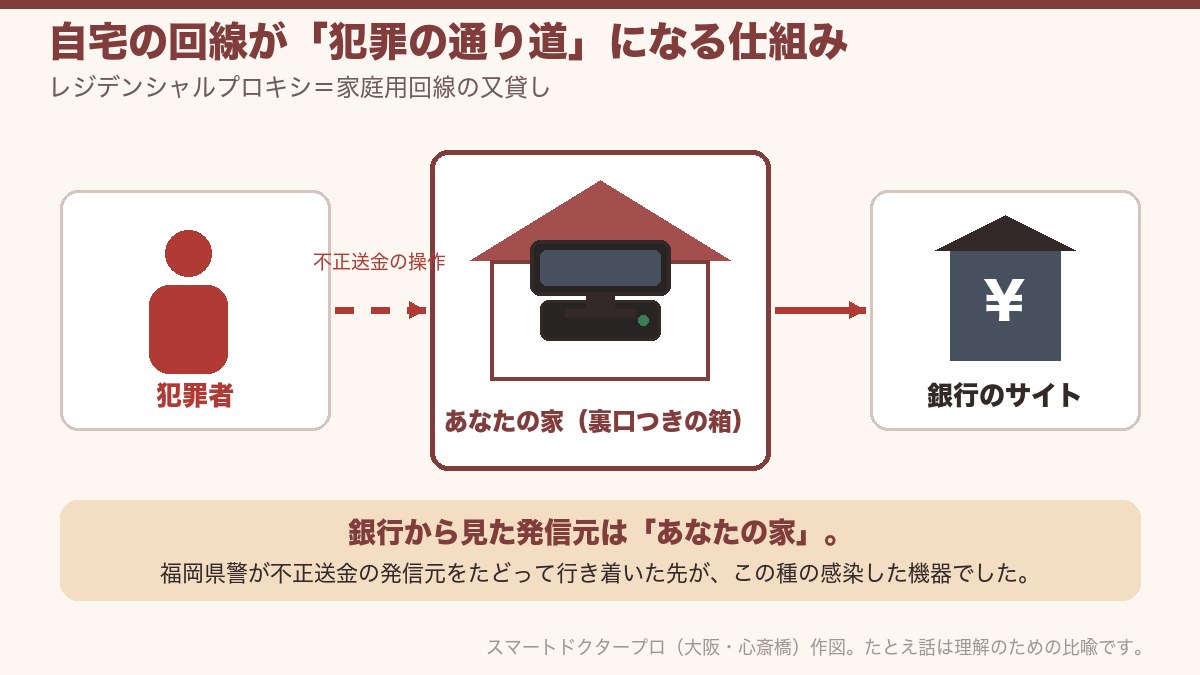
| レジデンシャルプロキシ | 他人のインターネット通信を、一般家庭の回線を通して外に出すこと。「家庭用回線の又貸し」 | 詐欺師が、あなたの家の固定電話を勝手に使ってよそに電話をかける。相手の電話には「あなたの家の番号」が表示される |
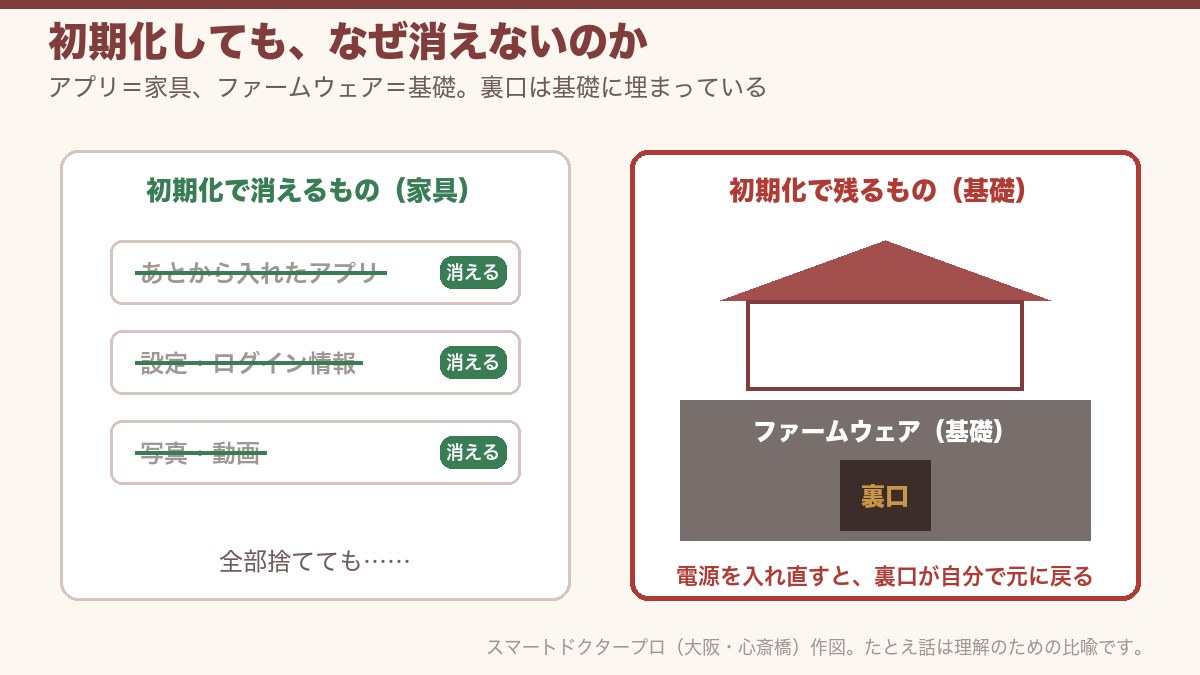
| ファームウェア | 機器の一番深いところに最初から書き込まれている基本のプログラム。アプリとは別物 | 家の「基礎のコンクリート」。家具(アプリ)を全部捨てても、基礎は残る |
| 初期化(工場出荷状態に戻す) | 自分で入れたアプリや設定を全部消して、買ったときの状態に戻すこと | 家具を全部出して、引っ越してきた日の状態に戻す。基礎(ファームウェア)はそのまま |
| Google Play プロテクト | Androidに最初から入っている、悪いアプリを見張る門番 | 玄関の警備員。今回の裏口は、この警備員を黙って帰らせていた |
| root(ルート)権限 | 機器の中で何でもできる、一番強い権限 | 家中の全部の鍵を束ねたマスターキー |
| 指令サーバー | 裏口のある機器に「次はこれをしろ」と命令を送る、犯罪側のコンピューター | 130万軒に電話をかける司令室。今回Googleはここを差し押さえた |
この表の中で一番大事なのは「ファームウェア」と「初期化」の違いです。今回の裏口は家具(アプリ)ではなく基礎(ファームウェア)に埋まっています。だから、家具を全部捨てても(初期化しても)裏口は残ります。ここを押さえておくと、あとの説明がつながります。言葉はこれで足ります。次は、実際に何が起きたのかを順番に見ていきます。
2. 何が起きたのか。順番にお話しします
Videostrong Technology(ビデオストロング・テクノロジー)は、中国の深圳(しんせん)という街にある、Androidの機器を作る会社です。自分の会社のブランド「MECOOL(メクール)」や「YOKATV」で売るほか、ほかの会社のブランド名で売られる機器も作ってきました。Googleの調べでは、この会社が自分で作った機器に裏口を仕込み、その鍵を犯罪グループに売ってお金にしていました。Googleは「社員の誰かが勝手にやったのでも、うっかりの手違いでもなく、会社として意図的にやった」と高い確度で判断しています。
| いつ | 何があったか |
|---|---|
| 2024年の終わりごろ〜 | Googleの観測では、このころから裏口の仕組みが少しずつ作り変えられていた |
| 2025年9月 | 福岡県警が、インターネットバンキングのお金を盗まれた事件で「どこから不正に入られたか」を調べたところ、たどり着いた先が、悪いプログラムの入った機器だった(警察庁の発表) |
| 2026年3月〜 | 警察庁と関東管区警察局サイバー特別捜査部が、その機器を分解して調べ、どこで作られどこで売られたかを調査してGoogleに情報を渡した |
| 2026年8月〜 | 裏口が新型に切り替わり、マスターキー(root権限)を取って機器の一番深い場所に隠れる方式になった |
| 2026年10月の最後の週 | Googleが、セキュリティ会社5社(Lumen、HUMAN Security、Plume、Synthient、TrendAI)と日本の警察庁と一緒に、犯罪側の司令室(指令サーバー)と住所(ドメイン)を法的な手続きで止めた |
| 2026年11月2〜3日 | Googleが事件を公表。Videostrongとその関係会社を、Google認定のAndroid機器を作ること・売ること・ほかの会社にソフトを供給することから永久に締め出した |
| 2026年11月4日 | 警察庁が「Google社と連携した犯罪インフラのテイクダウンについて」を発表 |
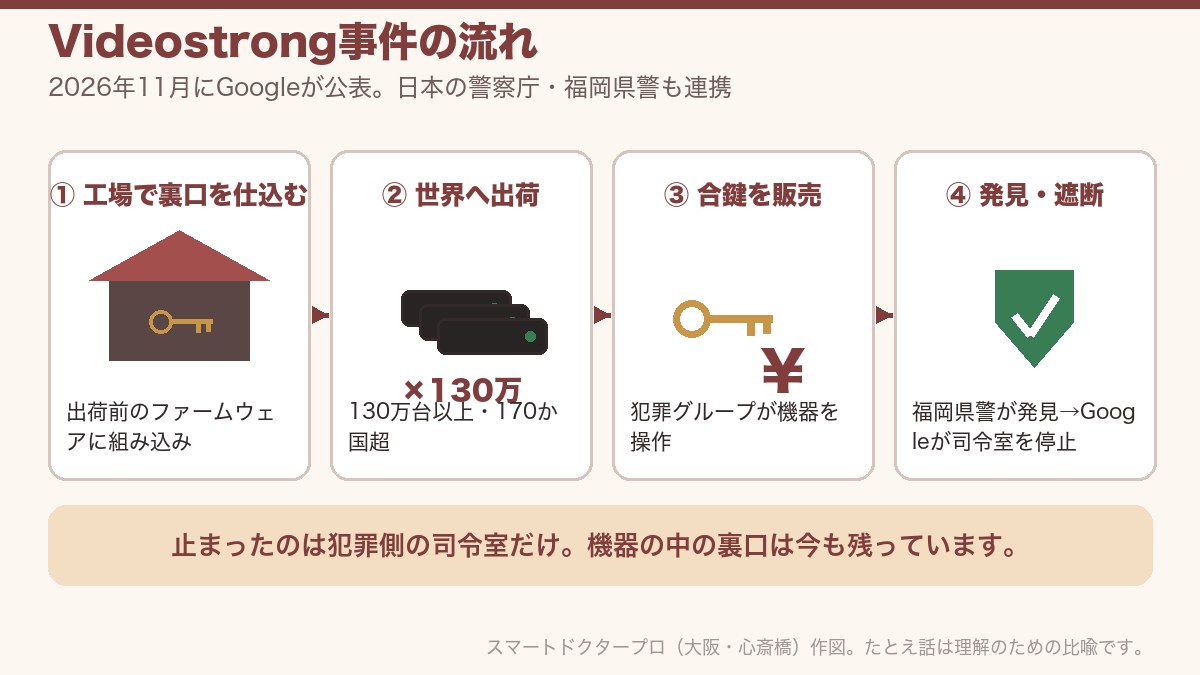
規模はGoogleの集計で130万台以上です。別のルートで侵害された少なくとも1,000万台の機器についても、今回の措置で犯罪側のアクセスを断てる見込みだとGoogleは説明しています。これは遮断の効果についてのGoogleの推計で、確認された実績ではありません。セキュリティ会社TrendAIが2026年6月3日から10月1日まで観測した結果では、家庭や携帯の回線380万件以上が「又貸し」に使われ、機種の数は206、確認された国は170か国を超えました。日本国内の台数は公表されていません。ただし福岡で実際の機器が押収されている以上、日本の家庭にも入っていることは確かです。ここまでが事件の全体像です。次の章は、この記事でいちばん伝えたい「あなたの家にも関係がある理由」です。
3. 「Android」はスマホだけではありません
ここが、この事件を「自分には関係ない」と思ってしまう一番の落とし穴です。Androidというと、GalaxyやAQUOSやXperiaのようなスマホを思い浮かべる方が多いと思います。しかしAndroidは「スマホの名前」ではなく、Googleが作って無料で公開している「機械を動かす基本のしくみ」です。無料なので、世界中のメーカーがいろいろな機械の土台に使っています。今回裏口が見つかったのも、スマホではなく、おもにテレビにつなぐ箱でした。
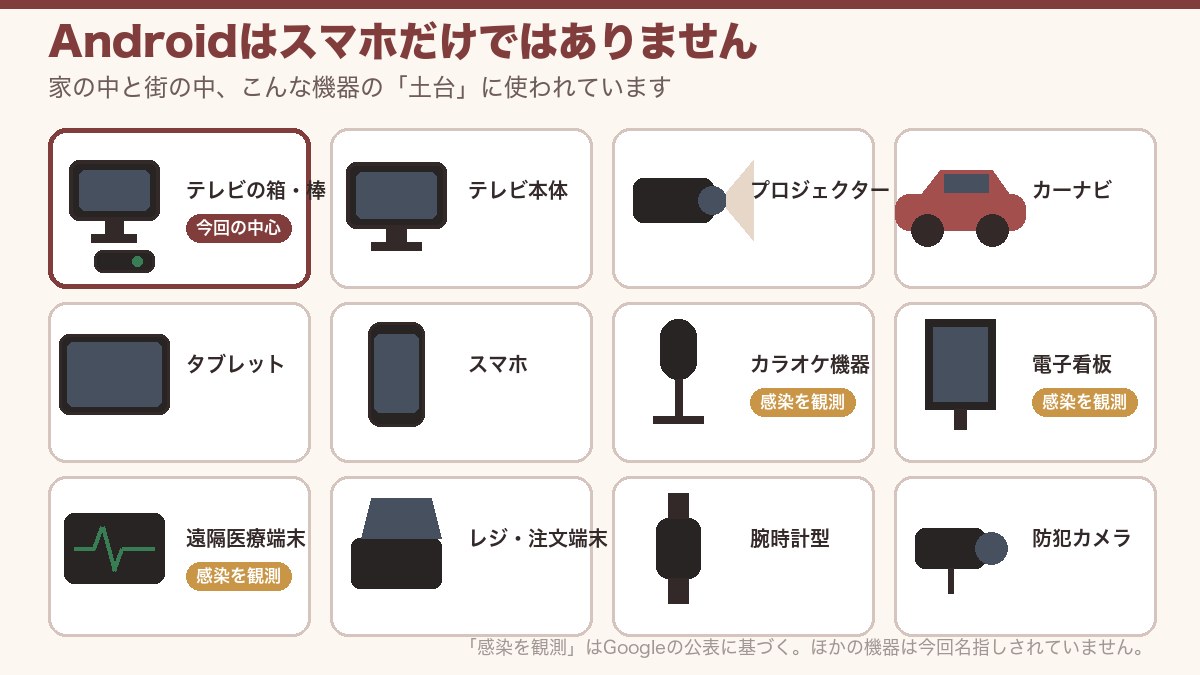
| 機器の種類 | 身近な例 | 今回の事件での扱い |
|---|---|---|
| テレビにつなぐ箱・棒(TVボックス、TVスティック) | 「4K Android TV Box」「Google TV Box」のような名前で通販で売られている小さな箱。YouTubeやNetflixをテレビで見るために使う | 今回の中心。感染機器の大多数 |
| テレビそのもの | ソニーやシャープなど国内メーカーのテレビの多くは、Googleのテレビ向けAndroid(Google TV/Android TV)を土台にしている。海外ブランドの安いテレビも同じ | 国内大手メーカーのテレビが名指しされた事実はない |
| 動画を見るための棒 | Amazonの Fire TV Stick(Androidをもとにした Fire OS で動く)、Googleの Chromecast with Google TV | 名指しされていない |
| プロジェクター | 壁に映す家庭用プロジェクター。Androidが入っていて単体で動画が見られるものが増えている | Videostrongはプロジェクターも製造している(英The Register) |
| カーナビ・ディスプレイオーディオ | 通販で売られている後付けの大画面カーナビの多くはAndroidで動く。新車の純正画面にもAndroidを土台にしたものがある | 名指しされていない |
| タブレット | 子ども用の安いタブレット、海外通販の1万円前後のタブレット、学習用タブレット | 名指しされていない |
| スマホ | Galaxy、Pixel、AQUOS、Xperia、OPPO、Xiaomi、そしてノーブランドの格安スマホ | 名指しされていない。国内キャリア・量販店の機種が対象という情報はない |
| 腕時計型 | Wear OS のスマートウォッチ、安価な中華スマートウォッチ | 名指しされていない |
| カラオケ機器 | 家庭用・店舗用のカラオケ機の一部 | Googleが感染を観測した |
| お店の電子看板(デジタルサイネージ) | 店頭や駅やビルで広告を流している画面 | Googleが感染を観測した |
| 遠隔医療の端末 | 自宅や施設で血圧や体調を送る機器、オンライン診療用の画面 | Googleが感染を観測した |
| お店のレジ・注文端末 | 飲食店のテーブルにある注文用タブレット、小型レジ、セルフレジ | 名指しされていない |
| 防犯カメラ・テレビドアホンの一部 | スマホで映像を見られる海外製のカメラやモニター | 名指しされていない |
表を見ると分かるとおり、Androidは「家の中と街の中のあちこち」に入っています。今回Googleが感染を確認したのは、TVボックスのほかに、遠隔医療の端末・カラオケ機・デジタルサイネージです。つまり「スマホを持っていない」「ガラケーしか使っていない」というお年寄りの家にも、テレビの横の箱や、家族が買ってきたプロジェクターという形で、Androidの機器は入っています。息子さん・娘さんが「テレビでYouTubeが見られるようにしてあげる」と置いていった箱は、この種類の機器です。
大事なのは「Androidだから危ない」のではない、という点です。土台が同じでも、家を建てる大工さん(メーカー)が信用できるかどうかで安全は決まります。今回は大工さん自身が裏口を作っていました。ですから見るべきは「Androidかどうか」ではなく「どこの会社が作ったか」です。では、その箱に裏口があると何が起きるのか。次の章で5つに分けて説明します。
4. どれだけ危ないのか。5つに分けて説明します
「ウイルスが入った」と聞くと、パソコンが遅くなる・変な広告が出る、といったことを思い浮かべるかもしれません。今回の件は、それとは中身が違います。Googleの技術的な解析をもとに、持ち主にとっての危なさを5つに分けます。
危なさ1:消しても戻る。初期化しても消えない
裏口のプログラム(名前は「x.cpe」)は、あとから入れたアプリではなく、機器の基礎(ファームウェア)に最初から埋め込まれています。動く権限は機器の中でも強い「システム」の権限で、持ち主がアプリ一覧から消すことはできません。仮に消しても、次に電源を入れたときに、機器の奥の「/oem/」という場所から自分で自分を入れ直します。「買ったときの状態に戻す」初期化も効きません。戻す先の基礎そのものに裏口が入っているからです。普通のスマホで「変なアプリを消せば終わり」という感覚は、ここでは通用しません。
危なさ2:門番(Google Play プロテクト)を黙って帰らせる
Androidには、悪いアプリが入ってこないか見張る門番として Google Play プロテクトが入っています。今回の裏口は、機器の内部の設定(package_verifier_user_consent という項目)を書き換えて、この門番の仕事そのものを止めていました。そのうえで、持ち主に何も聞かずにアプリを追加で入れられます。「Playプロテクトが入っているから大丈夫」という前提が、この機器では最初から崩れています。
危なさ3:画面をのぞき見して、リモコンを乗っ取る
Googleの解析では、裏口は画面を続けて撮影して外に送る機能と、リモコンのボタン操作を外から送り込む機能を持っていました。犯罪側は、あなたのテレビに今なにが映っているかを見ながら、まるでリモコンを握っているように操作できます。動画サービスやGoogleアカウントのログイン画面でIDとパスワードを入力すれば、その画面も見られます。Googleは実際に、アカウント情報・機器の情報・入っているアプリの一覧・動作記録が抜き取られ、遠隔から命令を打ち込まれた(シェルを開かれた)ことを確認しています。
危なさ4:あなたの家の回線が「犯罪の通り道」になる
この仕組みの主な稼ぎ口は、1番目の表で説明した「レジデンシャルプロキシ(家庭用回線の又貸し)」です。感染した機器は、通信を又貸しするための部品(SDK)を何種類も読み込み(Googleの解析では1台に3つ入っていた例もあります)、見知らぬ第三者の通信をあなたの家の回線を通して外に出します。相手側から見ると、通信を送ってきたのはあなたの家です。福岡県警が不正送金事件の「不正アクセス元」をたどって行き着いた先が、感染した機器だった。これがこの仕組みです。犯罪に使われた回線の持ち主として、警察の調べで最初に名前が挙がるのは、機器の持ち主であるあなたです。
危なさ5:犯罪グループが、好きなものを後から足せる
裏口そのものは入口にすぎません。本体は「com.abc.nexus」という名前の「荷物の受け取り口」です。Videostrongはここへの接続権を売り、買った側が広告のクリックを水増しする部品(HiddenView、Fission など)や、別の裏口(Moyu、Spirit、Bird など)を載せていました。Googleは「裏口を作る側、広告詐欺のグループ、回線の又貸し業者が、ひとつながりの商売として動いている」と説明しています。2026年8月からはさらに手口が進み、「com.android.system.ntp」のような、いかにも正規の部品に見える名前に化けた新型が配られました。新型は機器の弱点を突いてマスターキー(root権限)を取り、システムの一番深い場所(/system/priv-app/)に自分を書き込みます。見つかりにくくするための進化だとGoogleは評価しています。
今回の摘発で「終わった」わけではありません
Googleが止めたのは、犯罪側の司令室(指令サーバー)と住所(ドメイン)です。機器の中の裏口は一台も消えていません。司令室がなくなって命令が届かなくなっただけなので、別の犯罪グループが新しい司令室を用意すれば、同じ機器がまた動き出すおそれがあります。Googleも「これで終わりではなく、続けて追いかける」と書いています。
ここまで読めば、気をつける理由は分かりました。残りの章は「どう確かめて、どう対処するか」だけです。記事はあと半分です。
5. 「Googleの認定を受けた機器」だったのに、なぜ通ったのか
ここが今回の事件で一番たちの悪い点です。裏口は、GoogleのPlayプロテクト認定(Android TV認定)を受けた「正規」の機器にも入り込んでいました。どのくらいの割合だったかは、Googleの報告からは分かりません。Googleはメーカーに、互換性と安全性の試験を一式受けさせています。Videostrongはプログラムを読みにくく細工して試験の隙を突き、「機器を最初に起動したあとに」悪いプログラムを読み込む作りにしていました。試験のときには悪い動きが見えないので、認定が通ります。Googleはこれを受けて、認定Android TV機器の基礎(ファームウェア)が改ざんされていないかを確かめる方法を改め、審査の手順も変えたと説明しています。
利用者の側で覚えておくことは一つです。「Google認定のマークがある」「Googleのアプリが最初から入っている」は、メーカーが善意であることの証明にはなりません。認定は「試験に通った」という事実だけを示します。メーカーが試験のあとで動く仕掛けを入れれば、認定のまま出荷できます。これは2025年3月にGoogleとHUMAN Securityが摘発した「BadBox 2.0」(1,000万台以上のTVボックスが感染)と同じ系統の手口で、今回は「メーカー本体が実行者だった」とGoogleが名指しした点が違います。
6. 対象になった機器。スマホは今のところ名指しされていません
Googleは「感染した機器の圧倒的多数はAndroid TVのセットトップボックス(テレビにつなぐ箱)」としています。あわせて、遠隔医療の端末、カラオケ機、デジタルサイネージ(お店の電子看板)でも感染した機器を観測しました。英The Registerの報道では、Videostrongは家庭用TVボックスのほかにプロジェクターも作っています。
ブランドと機種について、Googleは完全なリストを出していません。調査に協力したSynthientという会社が、今回の作戦で観測した機種名の一覧(約290件)を公開しています。中心はMECOOLブランド(KM9PRO、KM9PRO_MAX、KM7PLUS、KM2PLUS DELUXE、KIII PRO、M8S PRO W など)です。「4K Google TV Box」「UHD Google TV STB」のような、どこのメーカーとも分からない名前の機種も並びます。Synthient自身が「機種名だけでは感染の確認にはならない」と注意書きをしている点には気をつけてください。同じ機種名でも、中身の基礎(ファームウェア)が違えば別物です。
スマートフォンとタブレットは、Google・警察庁・各社の公開資料のどれにも名指しされていません。Galaxy、Pixel、AQUOS、Xperia など国内の携帯会社や量販店で売られている機種が今回の対象だという情報はありません。ただし、Videostrongは他社ブランド向けにも機器を作る会社です。Googleは「多くの機種・ブランドに、何年にもわたって組み込まれていた」と書いています。ですから、ノーブランドの格安Android機器(海外通販で買う箱型・棒型・タブレット型)を同じ目で見る理由があります。
7. 家にある機器を確かめる手順(お年寄りの方へ・ご家族の方へ)
先にお断りしておきます。この手順で分かるのは「感染しているか」ではなく「疑わしいか」です。裏口は機器の基礎に埋まっているため、家庭で感染そのものを確かめる方法はありません。ここに挙げるのは手がかりで、重なるほど疑いが濃くなると考えてください。設定画面を開くのが不安な方は、手順1と2だけ自分で確かめ、3以降は家族や親しい人に見てもらってください。見るのはテレビの裏と、箱のシールからです。
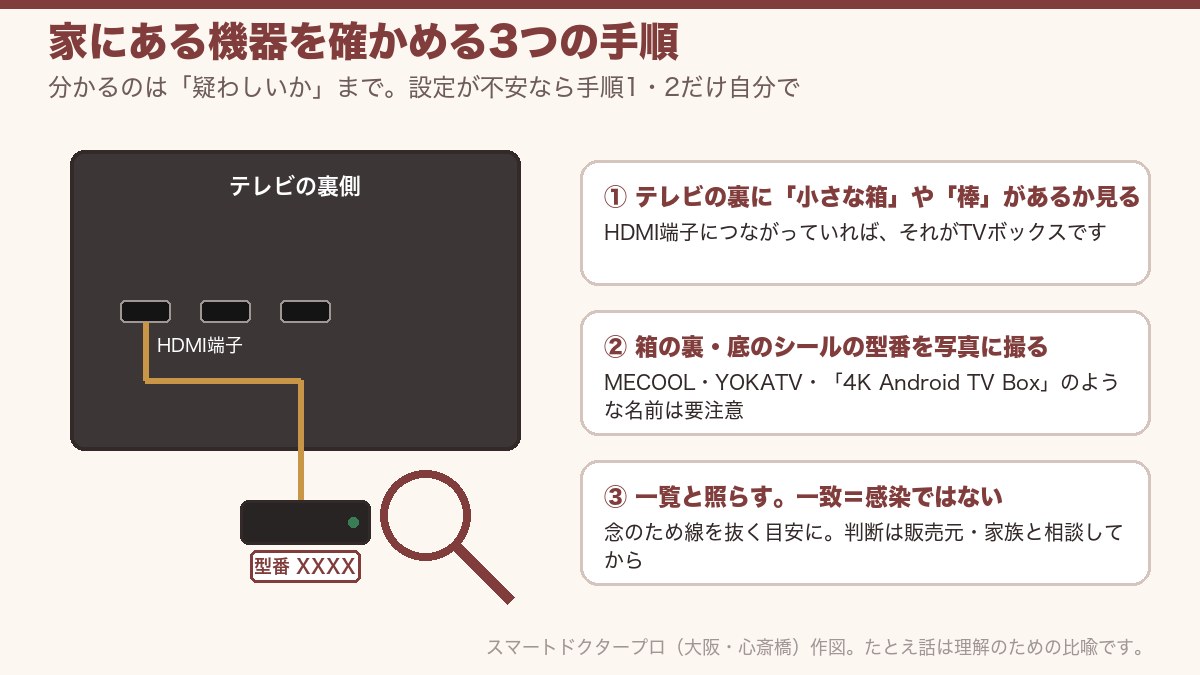
- テレビの横に「小さな箱」や「棒」がつながっていませんか。テレビのHDMI端子(横長の差し込み口)に、手のひらサイズの黒い箱や、USBメモリーのような棒が刺さっていたら、それがTVボックス・TVスティックです。誰が、いつ、どこで買ったかを思い出してください。海外通販や中古で買ったもの、「無料で世界中のチャンネルが見放題」と言って売られたものは、まず疑ってかかります。
- 箱に書いてある名前を見る。箱の裏や底にブランド名と型番のシールがあります。MECOOL、YOKATV、または「4K Android TV Box」「Google TV Box」のような、会社名の分からない名前なら、次の手順へ進みます。ソニー・シャープ・パナソニックなどのテレビ本体、Amazonの Fire TV Stick、Googleの Chromecast は、今回名指しされていません。
- 型番を一覧と照らす。一致しても「感染」とは限りません。Android TVなら「設定」→「デバイス設定」→「デバイス情報」に型番が出ます。それをSynthientの観測機種一覧(英語のページです。型番の文字列を探すだけなので、ご家族に頼んでください)と照らします。6章で書いたとおり、型番だけでは感染の確認にはなりません。ただし、一致した機器の感染の有無を家庭で確かめる手段はないので、一致したら念のため電源を切って線を抜く、という目安にしてください。使うかどうかの判断は、線を抜いたあとで販売元やご家族と相談すれば間に合います。
- 門番(Google Play プロテクト)の「動作設定」を見る。これは「門番が働いているか」の確認です。スマホやタブレットなら Google Play ストア → 右上のプロフィール → 「Play プロテクト」→ 歯車のマークで、「Play プロテクトによるアプリのスキャン」がオンかオフかが分かります。Android TVでは「設定」→「セキュリティと制限」(機種によっては「デバイス設定」の中)の「アプリを確認」が同じ項目です(名称や場所は機種で異なります。Googleの説明)。自分で切った覚えがないのにオフになっていれば、手がかりの一つです。ただし、家族が切った、古い機種で項目がない、といった理由でもオフになるので、これだけで感染と決めつけないでください。
- 端末の「認定状況」を見る。動作設定とは別の項目です。これは「その機器がGoogleの認定を受けているか」の確認です。Google Play ストア → プロフィール → 設定 → 概要 の「Play プロテクト認定」に、「認定済み」か「認定されていません」かが出ます(Googleの確認手順)。「認定されていません」なら、製造元のはっきりしない機器である可能性が高く、手がかりになります。逆に「認定済み」と出ても、5章で書いたとおり安全の証明にはなりません。今回の裏口は認定済みの機器にも入っていました。
- 見覚えのないアプリ名・おかしな動きは「手がかり」として見る。設定のアプリ一覧に「com.android.system.ntp」「com.android.sso.auth.handler」「com.oemservice」「com.abc.nexus」のような名前があれば、Googleが不正な部品として挙げた名前と同じです。ただし、似た名前の正規の部品もあるので、名前だけで断定はしないでください。誰も使っていない深夜に通信ランプが点きっぱなし、Wi-Fiルーターの管理画面で通信量が異様に多い、テレビが勝手に別の画面に切り替わる、といった動きも手がかりです。手がかりが二つ以上重なったら、線を抜いて販売元に相談してください。
- 作った会社を調べる。箱のブランド名ではなく「製造元がどこか」「今も更新プログラムが配られているか」を確かめます。Googleは「信頼できるメーカーからだけ買うように」と呼びかけ、認定パートナーの一覧を公開しています。この一覧に載っていることは最低条件で、載っていれば安全という意味ではありません。
8. 疑わしいとき、やること・やっても無駄なこと
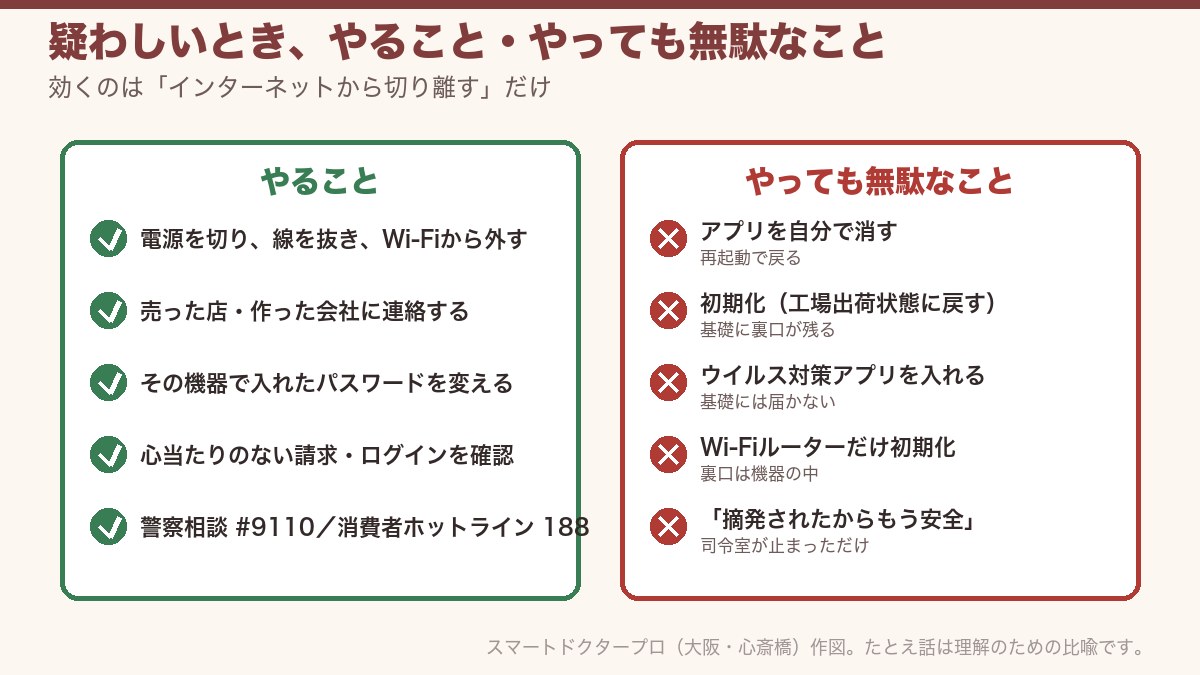
やること
- 電源を切り、LANケーブルを抜き、Wi-Fiから外す。これが今すぐ効く唯一の対処です。裏口は、インターネットにつながっていなければ外と通信できません。
- 売った店か作った会社に、安全なファームウェア(基礎のプログラム)の提供か交換を求める。セキュリティ会社 Malwarebytes もこの手順を案内しています。返事がない、更新が出ていない場合は使うのをやめます。調査に加わったSynthientは「処分」を勧めています。
- その機器で入力したパスワードを変える。動画サービス、Googleアカウント、Wi-Fiのパスワードが対象です。画面ののぞき見とボタン操作の記録ができた以上、入力した情報は「漏れた」前提で動きます。
- 同じ家のほかの機器を点検する。感染した機器は、家の中のネットワークを調べる道具(traceroute、ping、WHOIS)を内蔵していました。Wi-Fiルーターの管理パスワードが買ったときのままなら変えます。
- 心当たりのない請求、ログインの通知、銀行口座の動きを確かめる。おかしな点があれば、警察相談専用電話 #9110(シャープ・きゅう・いち・いち・ぜろ)か、最寄りの警察署のサイバー犯罪相談窓口へ。買い物のトラブルは消費者ホットライン 188(いやや)へ。
- TVボックスを使い続けるなら、スマホやパソコンと別のネットワークに置く。多くのWi-Fiルーターにある「ゲストWi-Fi」の機能で分けられます。設定はご家族に頼んでください。
やっても無駄なこと
- アプリを自分で消す。電源を入れ直すと戻ります(危なさ1)。
- 初期化(工場出荷状態に戻す)。戻す先の基礎に裏口が入っています。
- ウイルス対策アプリを入れる。対策アプリは「家具」の権限で動くので、「基礎」に埋まった裏口には届きません。門番(Play プロテクト)自体が止められる機器です。
- Wi-Fiルーターだけ初期化する。ルーターは通り道であって、裏口は機器の中にあります。ルーターを新しくしても、機器をつなぎ直せば同じです。
- 「Googleが摘発したからもう安全」と考える。司令室が止まっただけで、機器の中の裏口は残っています。
迷ったら、一つだけ覚えてください。線を抜く。それで通信は止まります。判断は、線を抜いたあとで家族や販売店と一緒にすれば間に合います。
9. ご家族ができること。お年寄りの家に行ったら、この3つを見てください
この事件で一番困るのは、「自分では設定画面を開けない」「何の箱か分からない」という方です。息子さん・娘さん・お孫さんが帰省したときや、介護や訪問の機会に、次の3つを見てあげてください。10分で終わります。
帰省したときの3点確認
- テレビの裏を見る。HDMIに刺さっている箱や棒の型番を写真に撮り、7章の手順3で照らす。自分が置いていった機器なら、買った店と製造元を思い出す。
- Google Play ストアの設定を開く。Play プロテクトの動作設定(オンかオフか)と、端末の認定状況(「Play プロテクト認定」の表示)は別の項目なので、両方を見る。入っているアプリの一覧も、ざっと目を通す。どれも手がかりであって、感染の確認ではない。
- Wi-Fiルーターの管理パスワードを変え、ゲストWi-Fiを作る。TVボックスやプロジェクターはゲストWi-Fi側につなぎ、銀行アプリを使うスマホやパソコンとは分ける。ルーターの管理画面にログイン履歴や接続機器の一覧があれば、知らない機器がないかも見る。
あわせて、ご本人には「テレビの箱が勝手に動いたら、線を抜いて電話して」と伝えておいてください。危ないかどうかの判断を本人に求めず、「線を抜く」という一つの動作だけ覚えてもらうのが現実的です。線を抜いても、テレビそのものは今までどおり見られます。
10. スマホやタブレットを買うとき、修理店が見てほしい3点
当店は大阪・心斎橋でiPhone・iPad・Androidスマホの修理をしている、総務大臣に登録された登録修理業者です。修理の現場で機器のプログラムに手を入れることはありませんが、「安く買った端末がおかしい」「通販で買ったタブレットが変な広告ばかり出す」という相談は定期的に受けます。今回の事件を踏まえて、買う前に見てほしい点を3つに絞ります。
買う前に見る3点
- 作った会社の名前で検索して、会社の実体と更新の履歴が出てくるか。ブランド名しか分からない機器、製造元が書かれていない機器は避けます。Videostrongの箱の多くは「4K Google TV Box」のような、誰が作ったか分からない名前で売られていました。
- 「無料で見放題」「回線を貸して小遣い稼ぎ」を売りにしていないか。今回の稼ぎ口は、回線の又貸しそのものでした。「無料」の代金は、あなたの回線と機器の操作権です。
- 日本国内の販売元に、更新プログラムの配布と問い合わせ窓口があるか。更新が止まった機器は、弱点が直されないまま家の中に残ります。
スマホ本体の調子が悪いと「ウイルスでは」と心配される方は多いのですが、画面に突然出る「ウイルスに感染しました」という警告のほとんどは偽の広告です。その見分け方はスマホの「ウイルスに感染しました!」警告はただの偽広告にまとめています。LINEやアカウントの乗っ取りが疑われるときはLINEが乗っ取られたらすぐやることを先に読んでください。Galaxy・Pixel・AQUOSなど国内で流通するAndroidの画面割れ・バッテリー・電源の修理はAndroid修理のページでご案内しています。
この事件と同じ「出荷時から入っていて消せない」型は、テレビの箱だけでなくスマホ本体でも見つかっています。本物そっくりの名前の格安スマホにマルウェアが入っていた調査は安すぎるAndroidスマホは箱を開ける前から危ない|偽ブランド端末に出荷時からマルウェアに書きました。一方、「自分で入れてしまう」型の代表が、2026年9月から全国で続いている銀行アプリの乗っ取りです。合図になる文面と拒否すべき4つの許可は「Android限定」のSMSは詐欺の合図|銀行アプリ乗っ取りの手口にまとめています。
ここまで読んだ方は、家の機器を見直す準備ができています。今日、テレビの裏を一度見てください。箱がなければ、この件は終わりです。箱があれば、7章の手順に戻ってください。
よくある質問(Videostrong事件とAndroid機器)
Q1. Videostrong(ビデオストロング)とはどんな会社ですか?
中国・深圳にある、Androidの機器を作る会社です。自社ブランドのMECOOLやYOKATVのほか、ほかの会社のブランド名で売られるTVボックスやプロジェクターも製造してきました。Googleは2026年11月、この会社が自社製の機器に裏口(バックドア)を意図的に組み込み、犯罪グループに操作権を売っていたと公表し、Google認定のAndroid機器を作ること・売ることから永久に締め出しました。
Q2. 私はガラケーしか持っていません。関係ありますか?
関係があります。今回裏口が見つかったのは、スマホではなく、テレビにつないで動画を見る小さな箱(TVボックス)が中心です。ご家族が「テレビでYouTubeを見られるように」と置いていった箱があれば、それがこの種類の機器です。スマホを持っていなくても、テレビの横の箱、家庭用プロジェクター、カラオケ機器という形で、Androidの機器は家の中に入っています。
Q3. 私のスマホ(Galaxy・AQUOS・Xperia・Pixel)も対象ですか?
Google・警察庁・調査各社の公開資料で名指しされているのは、Android TVボックスが中心で、ほかに遠隔医療の端末・カラオケ機・デジタルサイネージが挙がっています。スマートフォンとタブレットは、今のところ対象として挙がっていません。国内の携帯会社や量販店で売られている機種が対象という情報もありません。ただし、海外通販で買うノーブランドの格安スマホ・タブレットは、同じ目で見る理由があります。
Q4. ソニーやシャープのテレビもAndroidと聞きました。危ないのですか?
国内大手メーカーのテレビの多くは、Googleのテレビ向けAndroid(Google TV/Android TV)を土台にしています。しかし、今回の事件でこれらのメーカーが名指しされた事実はありません。危ないかどうかは「Androidかどうか」ではなく「どこの会社が作ったか」で決まります。今回は作った会社自身が裏口を仕込んでいた事件です。
Q5. Fire TV Stick や Chromecast は大丈夫ですか?
Amazonの Fire TV Stick(Androidをもとにした Fire OS で動きます)と、Googleの Chromecast は、今回の事件で名指しされていません。両社とも製造元がはっきりしていて、更新プログラムが配られています。疑うべきは、製造元の分からない「4K Android TV Box」「Google TV Box」のような名前の箱です。
Q6. 初期化すれば消えますか?
消えません。裏口は機器の基礎(ファームウェア)の一部として焼き込まれていて、アプリの場所から消しても、次に電源を入れたときに「/oem/」という奥の場所から自分で入れ直します。初期化は「戻す先の基礎」に裏口が入っているため効きません。安全なファームウェアに書き換えてもらうか、機器を使うのをやめる以外に方法はありません。
Q7. ウイルス対策アプリを入れれば防げますか?
防げません。対策アプリは「あとから入れた家具」の権限で動くので、「基礎」に埋まった裏口には届きません。しかも今回の裏口は、Androidに最初から入っている門番(Google Play プロテクト)を黙って止めていました。この機器で効く対処は、インターネットから切り離すことだけです。
Q8. 何が盗まれるのですか?
Googleの解析では、画面を続けて撮影して送る、リモコン操作を外から送り込む、アカウント情報・機器情報・アプリ一覧・動作記録を抜き取る、遠隔から命令を打ち込む、といったことが確認されています。加えて、あなたの家の回線を第三者の通信の通り道として貸し出す「レジデンシャルプロキシ(回線の又貸し)」に使われます。福岡県警の事件では、不正送金の発信元としてこの種の感染機器が見つかりました。
Q9. 自分の家の回線が犯罪に使われたら、自分が疑われるのですか?
通信の記録には「あなたの家の回線から出た」と残るため、捜査で最初に名前が挙がるのは回線の持ち主です。福岡県警の事件は「不正アクセス元」をたどって感染機器に行き着いたものでした。事情を調べれば被害者だと分かりますが、そうならないために、疑わしい機器は線を抜いて、警察相談専用電話 #9110 に相談してください。
Q10. テレビが勝手に動く・勝手に画面が切り替わるのは、この裏口のせいですか?
断定はできません。リモコンの電池切れや誤作動、テレビの省エネ機能でも同じことは起きます。ただ、今回の裏口はリモコン操作を外から送り込む機能を持っていたので、テレビにつないだ箱が製造元の分からないものであれば、7章の手順で型番とPlayプロテクトの状態を確かめてください。確かめる前でも、線を抜けば止まります。
Q11. 日本で何台が感染していますか?
公表されていません。Googleの集計は世界で130万台以上、TrendAIの観測では170か国超・206機種です。日本では2025年9月に福岡県警が感染した機器を発見し、警察庁と関東管区警察局サイバー特別捜査部が機器の製造・販売の状況を調べてGoogleに提供しています。国内に実際の機器があることは確かですが、台数は分かりません。
Q12. Googleが摘発したのなら、もう安全ですか?
安全ではありません。Googleが止めたのは犯罪側の司令室(指令サーバー)と住所(ドメイン)で、機器の中の裏口はそのまま残っています。別のグループが新しい司令室を用意すれば、また動き出すおそれがあり、Googleも続けて追いかけると述べています。疑わしい機器はインターネットから外してください。
Q13. カーナビや子ども用タブレットも見たほうがいいですか?
今回の事件で名指しされてはいません。ただし、通販の後付けカーナビや1万円前後のタブレットの多くはAndroidで動いていて、製造元が分からないものも多くあります。買った製品の製造元と、更新プログラムが配られているかを一度確かめてください。製造元が分からない機器に、銀行アプリやパスワードを入力するのは避けてください。
Q14. 感染が疑わしい機器を、修理店で直せますか?
当店はiPhone・iPad・Androidスマホの物理的な修理(画面・バッテリー・基板)を行う店で、TVボックスのファームウェア書き換えやマルウェアの除去は行っていません。感染が疑わしい機器は、インターネットから外したうえで、売った店か作った会社に安全なファームウェアの提供を求め、応じてもらえない場合は使うのをやめるのが現実的な対処です。被害の心当たりがあれば警察相談専用電話 #9110 へ、買い物のトラブルは消費者ホットライン 188 へご相談ください。
この記事の監修
スマートドクタープロ(運営:株式会社クレア/法人番号 8120001165987)。総務省登録修理業者(電気通信事業法:T000002/電波法:R000002)・ISO 9001:2015認証。基板の電源IC・充電IC・漏電まで診断・修理できる技術力と、年間6万件以上の修理実績をもとに、編集部が作成し、代表・古賀潤一郎(大阪心斎橋本店)が監修しています。
登録修理業者電気通信事業法:T000002
電波法:R000002
6万件以上(年間)


