この記事の結論(まずここだけ)
「Androidスマホ限定」「アプリをダウンロード」「ポイントがまもなく失効」。この言葉が入ったSMSやメールは、不正アプリへの誘導です。2026年9月上旬から全国で、カード会社などを名乗るメッセージからGoogle Playそっくりの偽ページへ誘う手口が続いています。不正アプリを入れさせ、スマホの中の銀行アプリを乗っ取って勝手に送金する被害です(東北銀行 9月18日・千葉銀行 9月17日の注意喚起)。入れてしまうと、本物の銀行アプリを開いたときに偽のログイン画面が重なって表示され、見た目では見分けがつきません。合図は、インストール時に「提供元不明のアプリを許可」「他のアプリの上に重ねて表示」「ユーザー補助」「VPN接続」の許可を求められることです。この4つを求めるアプリは入れない。それだけで、この手口の大半は止まります。この記事では、手口の流れ、合図となる文面、4つの許可の意味、入れてしまったときの手順を、やさしい言葉で順番にお話しします。
スマホに「ポイントが失効します」というSMSが届き、言われるまま「アプリをダウンロード」を押した。それだけで、翌日には自分の口座から知らない口座へ送金されていた。これが今、全国で起きている手口です。テレビの箱やスマホに最初から入っている裏口の話(Videostrong事件・偽ブランドの格安スマホ)と違い、こちらは「自分で入れてしまう」型です。だからこそ、合図を知っていれば防げます。大阪・心斎橋でスマホの修理をしている当店が、銀行と警察庁の一次資料だけをもとに書きました。
この記事で分かること
- 「不正アプリ」「偽のGoogle Play」「重ねて表示」など、銀行の注意喚起に出てくる言葉のやさしい意味
- 2026年9月から続く手口の流れ(SMS→偽ページ→不正アプリ→銀行アプリの乗っ取り→送金)
- 合図になる文面と、インストール時に拒否すべき4つの許可
- 自分のスマホが「詐欺SMSの発信機」にされる、もう一つの被害
- 入れてしまったかもしれないときの手順。この型は初期化で消せること
- ご家族がお年寄りのスマホでできる3つの設定
1. 先に言葉の説明
| 言葉 | ひとことで言うと | 家にたとえると |
|---|---|---|
| 不正アプリ | 役に立つふりをして、持ち主の情報を盗んだり操作したりするアプリ | 点検業者を名乗って家に上がり込み、合鍵を作って帰る人 |
| スミッシング | SMS(ショートメッセージ)を使った詐欺。偽サイトや不正アプリへ誘導する | ポストに入る「至急ご連絡ください」の偽の通知書 |
| 偽のGoogle Play | 本物のアプリストアそっくりに作ったページ。「インストール」を押すと不正アプリが入る | 本物の店の看板を掲げた、偽の出張販売 |
| 提供元不明のアプリ | Google Play 以外の場所から入れるアプリ。Androidは通常これを止めている | 「身元の分からない業者でも家に入れてよい」という許可 |
| 他のアプリの上に重ねて表示 | ほかのアプリの画面の上に、別の画面をかぶせて出せる権限 | 本物の窓口の前に、偽の受付台を置く |
| ユーザー補助(アクセシビリティ) | 本来は視覚や手の不自由な方のために、画面を読み取り、代わりに操作できる機能。悪用されると画面の中身と入力をすべて見られる | 介助者として、家の中の全部を見て、代わりに手を動かせる人 |
| VPN接続 | 通信の通り道を作り変える機能。悪用されると通信を横取り・書き換えできる | 家の電話線を、いったん他人の家を経由させる |
| 遠隔操作 | 離れた場所から、持ち主のスマホを動かすこと | 合鍵を持った他人が、留守中に家の中で手続きをする |
この記事でいちばん大事なのは「重ねて表示」と「ユーザー補助」です。この2つを渡すと、本物の銀行アプリの上に偽の画面をかぶせ、あなたが打った暗証番号を読み取り、あなたの代わりに送金の操作ができます。言葉はこれで足ります。次は、実際に何が起きているかです。
2. 何が起きているのか
| いつ・誰が | 何を言っているか(一次資料の要旨) |
|---|---|
| 2026年9月17日 千葉銀行 | SMS・メール・SNS広告のリンクからアプリを入れたことが原因で、スマホが感染し「第三者によって不正に遠隔操作される被害が複数の金融機関で確認」。銀行アプリが操作され、気付かないうちに送金されるおそれ |
| 2026年9月18日 東北銀行 | 「9月上旬から全国で」カード会社などを名乗るメール・SMSから、Android向け不正アプリを入れさせ、銀行アプリを乗っ取って不正送金する手口。多くの銀行のアプリを模した偽画面と、大手ネット通販系・航空会社系・流通系の複数のカードブランドの名前が確認されている |
| 2026年10月8日 GMOあおぞらネット銀行 | 同行の公式アプリを装う不正なAndroidアプリ。国税庁やe-Taxをかたり「還付金の受取手続が必要」と偽アプリのダウンロードを促す例も。偽のログイン画面で入力した認証情報を攻撃者のサーバーへ送信 |
| 警察庁 統計資料(令和7年・令和8年上半期) | 「令和7年中に SMS が増加した要因として、モバイルマルウェアに感染した端末を悪用して、フィッシングサイトへ誘導する悪性な SMS を大量配信されていることが考えられる」 |
つまり、「カード会社」「ポイント」「還付金」と、名乗る相手は変わっても、最後にやらせたいことは一つです。「Google Play 以外の場所から、アプリを入れさせる」。ここまでが全体像です。次の章で、手口を4コマで見ます。
3. 手口の流れ。4コマで
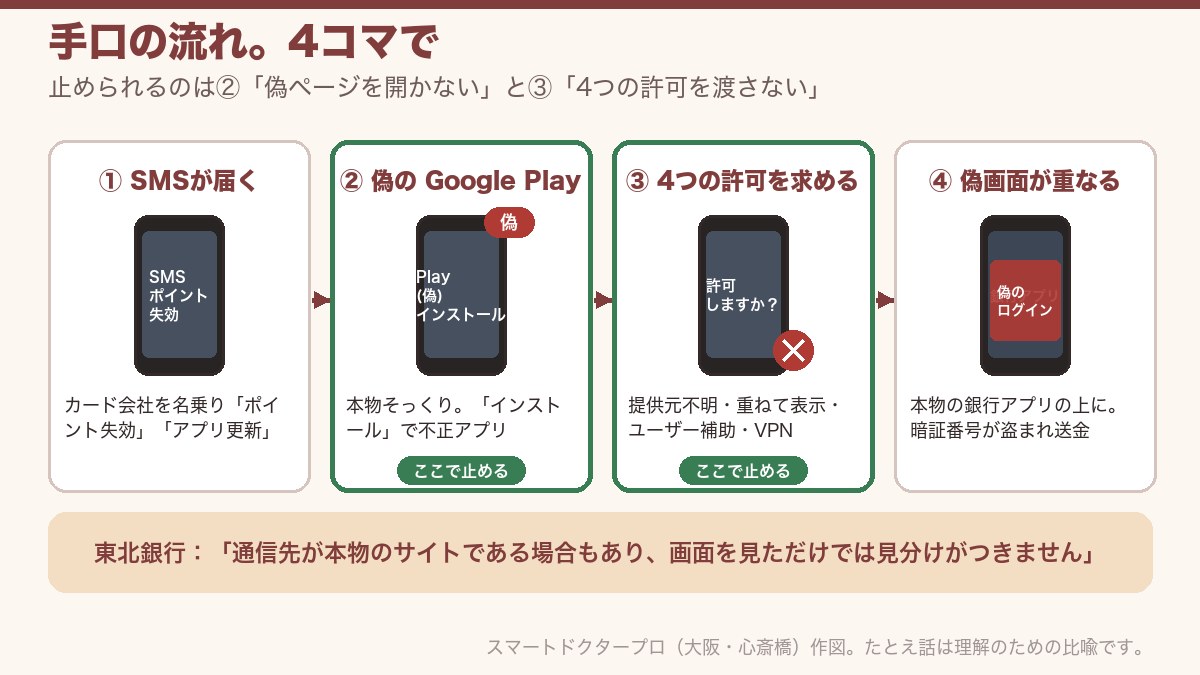
- SMS・メールが届く。カード会社・通販・航空会社などを名乗り、「ポイントがまもなく失効」「●周年記念の現金プレゼント」「アプリを更新してください」と誘います。
- リンク先は Google Play そっくりの偽ページ。本物のストアではありません。「インストール」を押すと、不正アプリが入ります(東北銀行)。
- インストール時に、4つの許可を求めてくる。「提供元不明のアプリを許可」「他のアプリの上に重ねて表示」「ユーザー補助」「VPN接続」。ここを通すと、スマホの画面と入力が丸見えになります。
- 本物の銀行アプリを開くと、偽のログイン画面が重なる。「通信先が本物のサイトである場合もあり、画面を見ただけでは見分けがつきません」(東北銀行)。暗証番号を打てば、そのまま送金に使われます。
4. 合図になる文面
東北銀行は、文面は次々に変わると前置きしたうえで、「特に『Android スマホ限定』『アプリをダウンロード』という言葉が入っている場合は、不正アプリへの誘導が目的である疑いがあります」と書いています。理由は簡単で、この手口は iPhone では成立しないため、犯罪側が最初から Android の人だけを選んでいるからです。
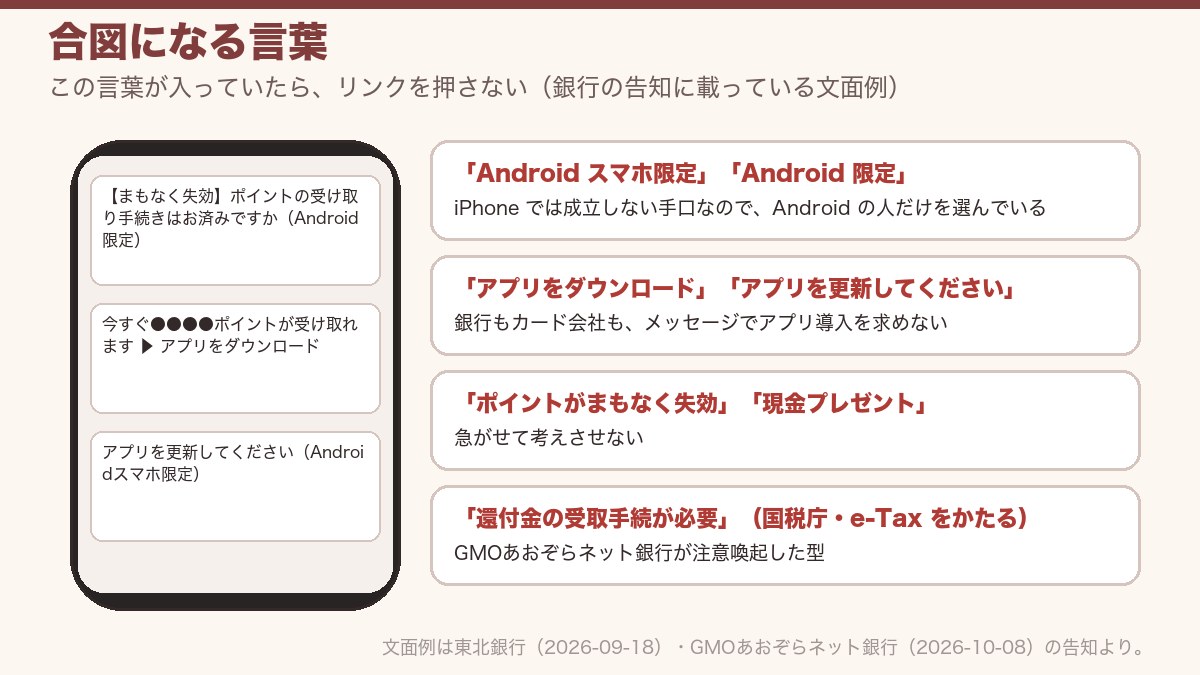
この言葉が入っていたら、リンクを押さない
- 「Android スマホ限定」「Android 限定」
- 「アプリをダウンロード」「アプリを更新してください」
- 「今すぐ●●●●ポイントが受け取れます」「【まもなく失効】ポイントの受け取り手続きはお済みですか」
- 「●周年記念現金プレゼントのお知らせ」
- 「還付金の受取手続が必要です」(国税庁・e-Tax をかたる型)
銀行もカード会社も、メールやSMSでアプリのインストールをお願いすることはありません(東北銀行「当行がメール等でアプリのインストールをお願いすることは決してありません」、GMOあおぞらネット銀行「当社からSMSをお送りすることはありません」)。「本物かどうか」を見分けようとしなくて大丈夫です。「メッセージのリンクからアプリは入れない」の一つで足ります。
5. 拒否すべき4つの許可
リンクを押してしまっても、まだ止められます。不正アプリは、入るときに次の4つの許可を求めてきます。この画面が出たら「許可しない」を選び、アプリを消してください。
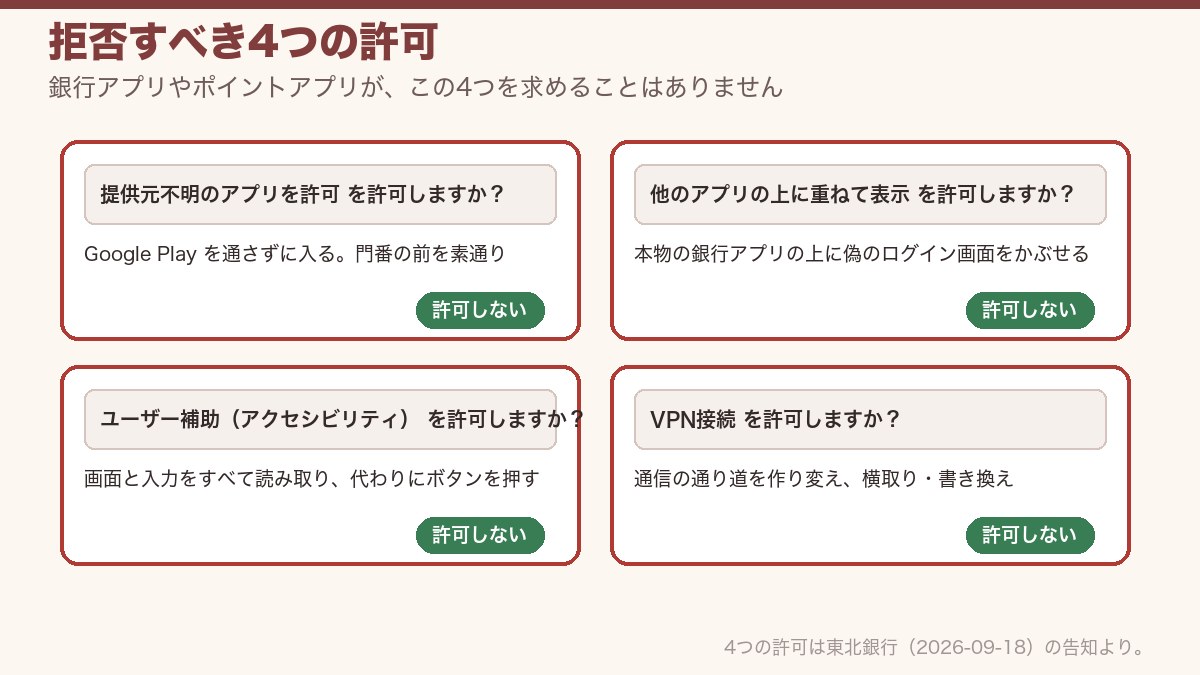
| 求められる許可 | 渡すと何ができるようになるか |
|---|---|
| 提供元不明のアプリを許可 | Google Play を通さずにアプリを入れられる。門番(Play プロテクト)の前を素通りする入口 |
| 他のアプリの上に重ねて表示 | 本物の銀行アプリの上に、偽のログイン画面をかぶせられる |
| ユーザー補助(アクセシビリティ) | 画面の文字と入力をすべて読み取り、あなたの代わりにボタンを押せる |
| VPN接続 | 通信の通り道を作り変え、通信の中身を横取り・書き換えできる |
4つとも、本来は正当な使い道のある機能です。ただし、銀行アプリやポイントアプリがこの4つを求めることはありません。「ポイントをもらうアプリ」が「ユーザー補助」を求めてきた時点で、つじつまが合わないと考えてください。ここまで読めば、防ぎ方は分かりました。記事はあと半分です。残りは「被害の大きさ」と「入れてしまったときにどうするか」です。
6. どれだけ危ないのか
危なさ1:画面を見ても分からない
偽のログイン画面は、本物の銀行アプリを開いた瞬間に重なります。東北銀行は「通信先が本物のサイトである場合もあり、画面を見ただけでは見分けがつきません」と書いています。「本物かどうか見極める」という対策は、この手口には通用しません。
危なさ2:送金の操作も、あなたの指を借りずに終わる
「ユーザー補助」を渡した不正アプリは、画面を読み、ボタンを押せます。千葉銀行の言う「第三者によって不正に遠隔操作される」とはこの状態です。暗証番号を一度打てば、あとは本人が寝ている間に手続きが進みます。
危なさ3:自分のスマホが「詐欺SMSの発信機」になる
警察庁の統計資料は、2025年にSMSによる誘導が増えた理由として「モバイルマルウェアに感染した端末を悪用して、フィッシングサイトへ誘導する悪性なSMSを大量配信されている」ことを挙げています。つまり、不正アプリを入れたスマホは、被害者であると同時に、次の誰かに詐欺SMSを送る側にもなります。身に覚えのないSMS送信で通信料が跳ね上がる、知人から「変なメッセージが来た」と言われる、という形で気付く人もいます。
危なさ4:手口は進化している
警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」には、2026年2月に確認されたスマホのマルウェアを解析した結果として、「被害端末自身の情報を生成AIに送信することで、生成AIに被害端末のメーカーや機種等に応じた画面操作に関する命令を生成し、ユーザーの操作なしに不正な命令を実行する機能」が載っています。機種ごとの画面の違いを、犯罪側がAIで自動的に乗り越える時代に入っています。
良い知らせもあります。この型は、消せます
テレビの箱や偽ブランドスマホの「出荷時からの裏口」と違い、この手口の不正アプリは「あとから入れた家具」です。アンインストールと初期化で消えます。だから、入れてしまったときの手順は「早く気付いて、早く消す」で組み立てられます。
7. 入れてしまったかもしれないときの手順
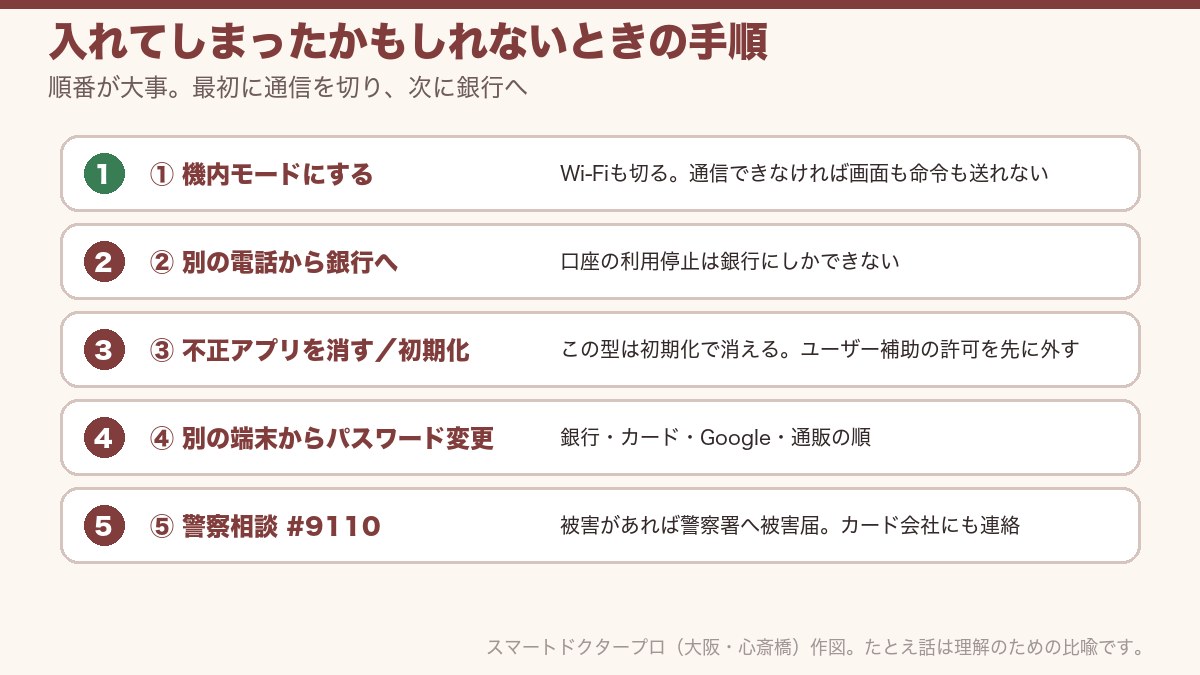
- 機内モードにして、通信を切る。Wi‑Fiも切ります。不正アプリは通信できなければ、画面を送ることも命令を受けることもできません。
- 別の電話から、銀行に連絡して利用を止めてもらう。東北銀行は「すでに不審なアプリをインストールしてしまった、リンク先画面にパスワードなどを入力してしまった、身に覚えのない出金を確認した」場合は直ちに取引店へ、としています。口座の利用停止は、銀行にしかできません。
- 不正アプリを消す。消せなければ初期化する。設定のアプリ一覧から、心当たりのないアプリ(「ポイント」「セキュリティ」「更新」のような名前が多い)を削除します。「ユーザー補助」や「デバイス管理」の設定で、そのアプリの許可を先に外さないと削除できないことがあります。難しければ初期化してください。この型は初期化で消えます。
- 別の端末から、パスワードと暗証番号を変える。銀行・カード・Google アカウント・よく使う通販の順で。感染したかもしれない端末からは変えないでください。
- 警察相談専用電話 #9110 へ。被害が出ていれば、最寄りの警察署に被害届を。カード会社にも連絡します。
8. ご家族ができること。お年寄りのスマホで見る3つの設定
帰省したときの3点
- 「提供元不明のアプリ」の許可が、どのアプリにも付いていないか見る。「設定」→「アプリ」→「特別なアプリアクセス」→「不明なアプリのインストール」(機種により名称が異なります)。ブラウザやメッセージアプリに許可が付いていたら外します。
- 「ユーザー補助」に見覚えのないアプリが登録されていないか見る。「設定」→「ユーザー補助」で、「ダウンロードしたアプリ」の欄に知らない名前があれば、オフにして削除します。
- 銀行アプリは Google Play からだけ入れる、と決めてもらう。そのうえで「メッセージのリンクからアプリは入れない。迷ったら私に電話して」と伝えます。判断を本人に求めず、「電話する」という一つの動作だけ覚えてもらうのが現実的です。
合わせて、Google Play プロテクトがオンになっているか(Google Play ストア → プロフィール → Play プロテクト)も見てください。門番が働いていれば、偽ページからのインストール時に警告が出ることがあります。
9. 修理店から。当店でできること・できないこと
当店は大阪・心斎橋でiPhone・iPad・Androidスマホを修理する、総務大臣に登録された登録修理業者です。銀行口座の利用停止や、乗っ取られたアカウントの復旧は、銀行とサービス提供元にしかできません。当店ができるのは、端末そのものに不正アプリが残っていないかを調べること(有償)と、端末の初期化のお手伝いです。
スマホの画面に突然出る「ウイルスに感染しました」という警告のほとんどは偽の広告で、この記事の手口とは別物です。見分け方はスマホの「ウイルスに感染しました!」警告はただの偽広告に、LINEの乗っ取りはLINEが乗っ取られたらすぐやることにまとめています。「出荷時から入っていて消せない」型の話は、テレビの箱130万台の裏口事件と偽ブランドの格安スマホをご覧ください。画面割れ・バッテリー・電源などの修理はAndroid修理のページでご案内しています。
ここまで読んだ方は、次に「Android限定」のSMSが来たとき、押さずに消せます。今日、ご家族のスマホの「ユーザー補助」の画面を一度開いてみてください。知らない名前がなければ、この件は終わりです。
よくある質問(銀行アプリの乗っ取りと不正アプリ)
Q1. どんなSMSが来るのですか?
カード会社・通販・航空会社・流通系などを名乗ります。文面は「今すぐポイントが受け取れます」「【まもなく失効】ポイントの受け取り手続きはお済みですか(Android限定)」「●周年記念現金プレゼントのお知らせ」「アプリを更新してください」などです(東北銀行の告知より)。国税庁やe-Taxをかたって「還付金の受取手続が必要」と偽アプリを促す型もあります(GMOあおぞらネット銀行)。
Q2. iPhone でも同じ被害に遭いますか?
この手口はGoogle Play以外から不正アプリを入れさせる型なので、iPhoneでは成立しません。だからこそ文面に「Androidスマホ限定」と書かれています。iPhoneの方は、同じ文面でも偽サイトにパスワードを入力させる別の手口があるので、リンクを押さない点は同じです。
Q3. 本物の銀行アプリを使っているのに、なぜ乗っ取られるのですか?
不正アプリが「他のアプリの上に重ねて表示」の許可を使い、本物の銀行アプリを開いた瞬間に偽のログイン画面をかぶせるからです。東北銀行は「通信先が本物のサイトである場合もあり、画面を見ただけでは見分けがつきません」としています。打った暗証番号は不正アプリに渡ります。
Q4. 拒否すべき4つの許可とは何ですか?
「提供元不明のアプリを許可」「他のアプリの上に重ねて表示」「ユーザー補助(アクセシビリティ)」「VPN接続」の4つです(東北銀行の告知より)。それぞれ、Google Playを通さずに入れる・偽画面をかぶせる・画面と入力を読み取って代わりに操作する・通信を横取りする、ことを可能にします。銀行アプリやポイントアプリがこの4つを求めることはありません。
Q5. 入れてしまったら、初期化で消えますか?
消えます。この手口の不正アプリは、あとから入れた普通のアプリです。出荷時からファームウェアに組み込まれた裏口(Videostrong事件や偽ブランドスマホの型)とは違い、アンインストールや初期化で消えます。ただし、その前に通信を切って銀行に連絡し、別の端末からパスワードを変えてください。
Q6. 自分のスマホから詐欺SMSが送られるというのは本当ですか?
警察庁の統計資料は、2025年にSMSによる誘導が増えた要因として「モバイルマルウェアに感染した端末を悪用して、フィッシングサイトへ誘導する悪性なSMSを大量配信されている」ことを挙げています。不正アプリを入れた端末が、次の誰かへ詐欺SMSを送る側になります。身に覚えのないSMS送信料や、知人からの「変なメッセージが来た」という連絡が手がかりです。
Q7. どの銀行が対象ですか?
特定の銀行ではありません。東北銀行は「すでに多くの銀行のアプリを模した偽の画面が確認されて」いるとし、千葉銀行は「複数の金融機関で確認」としています。自分の銀行が注意喚起を出していなくても、同じ目で見てください。
Q8. 「ポイント」のメッセージが本物かどうか、どう見分けますか?
見分けようとしなくて大丈夫です。銀行もカード会社も、メールやSMSでアプリのインストールを求めることはありません(東北銀行・GMOあおぞらネット銀行)。ポイントや還付金が本当にあるなら、公式アプリか公式サイトにログインして確かめられます。メッセージのリンクは使わない、の一つで足ります。
Q9. ウイルス対策アプリを入れれば防げますか?
一部は防げます。Google Play プロテクトや対策アプリは、偽ページからのインストール時に警告を出すことがあります。ただし、「提供元不明のアプリを許可」「ユーザー補助」を本人が許可してしまうと、警告を越えて入ります。対策アプリより先に、4つの許可を渡さない習慣のほうが効きます。
Q10. 修理店で調べてもらえますか?
当店では、端末に不正アプリが残っていないかの調査(有償)と初期化のお手伝いができます。銀行口座の利用停止や、乗っ取られたアカウントの復旧は銀行・サービス提供元にしかできないため、先に銀行へ連絡してください。被害が出ている場合は警察相談専用電話 #9110 へ。
この記事の監修
スマートドクタープロ(運営:株式会社クレア/法人番号 8120001165987)。総務省登録修理業者(電気通信事業法:T000002/電波法:R000002)・ISO 9001:2015認証。基板の電源IC・充電IC・漏電まで診断・修理できる技術力と、年間6万件以上の修理実績をもとに、編集部が作成し、代表・古賀潤一郎(大阪心斎橋本店)が監修しています。
登録修理業者電気通信事業法:T000002
電波法:R000002
6万件以上(年間)