この記事の結論(まずここだけ)
「S25 Ultra」「i17 Pro Max」のような本物そっくりの名前で売られている格安のAndroidスマホに、箱を開ける前からマルウェア(悪いプログラム)が入っていた。セキュリティ会社 Bitdefender が2026年10月8日に公表した調査の中身です。約2年で数千台・150か国以上で見つかり、持ち主が消すことはできません。入っていたのは、広告のクリックを水増しする部品、あなたの家の回線を他人に貸す部品、そして「勝手にアプリを入れたり消したりできる」強い権限です。日本の名前は出ていませんが、海外通販で誰でも買える端末です。この記事では、どんなスマホが危ないのか、買う前に何を見るか、今持っている端末をどう確かめるかを、やさしい言葉で順番にお話しします。
「2万円で最新のGalaxyそっくり」「iPhoneと同じ名前なのに3万円」。通販サイトで見かけるこの手のスマホは、名前が本物に似ているだけの別物です。今回の調査で分かったのは、その中の一部が「安い」だけでは済まず、最初から悪いプログラムを積んで出荷されていた、という事実です。大阪・心斎橋でスマホの修理をしている当店が、先月公開したテレビの箱(Android TVボックス)130万台の裏口事件と対にして、今度は「スマホ本体」の話をします。
この記事で分かること
- Bitdefender が見つけた「出荷時からのマルウェア」の中身(何をされるのか)
- どんな名前・どんな値段のスマホが対象だったのか(偽ブランド名の例)
- なぜ消せないのか。初期化では戻らない理由
- 買う前に見る5つの点と、今持っている端末を確かめる3つの手がかり
- 疑わしいときにやること。修理店として伝えておきたいこと
1. 先に言葉の説明
| 言葉 | ひとことで言うと | 家にたとえると |
|---|---|---|
| マルウェア | 持ち主の知らないところで悪いことをするプログラム全般。ウイルスはその一種 | 家に勝手に住み着いて、あなたの電気や電話を使う居候 |
| ファームウェア | スマホの一番深いところに最初から書き込まれている基本のプログラム。アプリとは別 | 家の「基礎」。家具(アプリ)を全部捨てても残る |
| 偽ブランド端末 | 有名機種の名前や型番だけを借りた、中身が別のスマホ | 有名な建築会社の看板を勝手に掲げた、別の大工の家 |
| ODM(相手先ブランド製造) | ほかの会社のブランド名で売るスマホを設計・製造する事業 | 同じ工務店が、いろいろな看板の家を建てている |
| 広告詐欺(クリックの水増し) | あなたの端末に広告をこっそり表示・クリックさせて、広告主からお金をだまし取る | あなたの家のポストを使って、架空のアンケート回答を大量に送る |
| レジデンシャルプロキシ(回線の又貸し) | 他人の通信を、あなたの家や携帯の回線を通して外に出すこと | 見知らぬ人があなたの家の電話を使ってよそに電話をかける |
| システム権限 | スマホの中で、アプリの追加・削除や許可の付与まで何でもできる強い権限 | 家中の鍵を束ねたマスターキー |
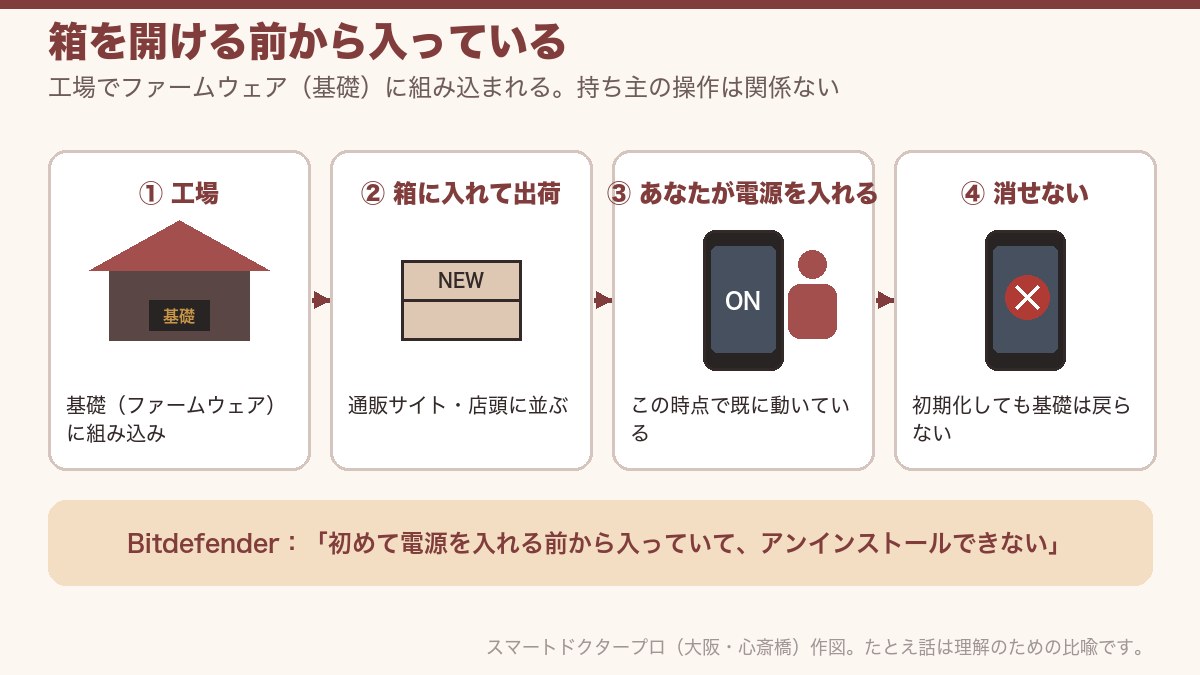
この記事でいちばん大事なのは「ファームウェア」です。今回のマルウェアはアプリ(家具)ではなく基礎に埋まっています。だから、アプリを消しても、初期化しても戻ってきます。言葉はこれで足ります。次は、何が見つかったのかです。
2. 何が見つかったのか
セキュリティ会社 Bitdefender(ビットディフェンダー)は2026年10月8日、「Midnight Mimosa(ミッドナイト・ミモザ)」と名付けたマルウェアの調査を公表しました。要点は4つです。
Bitdefender の調査の要点
- 出荷時から入っていた。「持ち主が初めて電源を入れる前から入っていて、アンインストールできない」(Bitdefender)。あとから入れたアプリではなく、スマホの基礎(ファームウェア)の一部です。
- 対象は、MediaTek(メディアテック)という半導体メーカーのチップを使う低価格・多ブランドのAndroid端末。約2年(2024〜2025年)で、数千台・150か国以上で見つかりました。
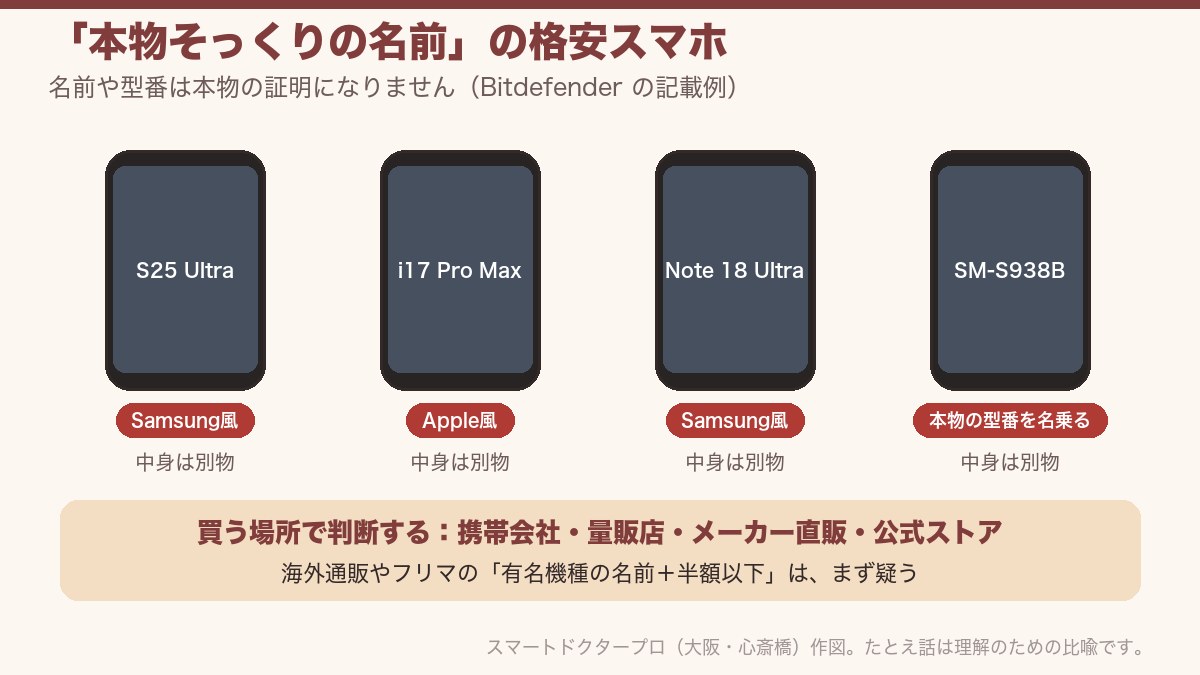
- 本物そっくりの名前の端末が含まれていた。Samsung の「S25 Ultra」「S24 Ultra」「Note 18 Ultra」や、Apple の「i17 Pro Max」「iPadAirPro」を名乗る端末、Honor 風の「Magic 15 MAX」など。実在するブランドでは Doogee「S200 X」、Cubot「KINGKONG X」も挙がっています。
- Google Play の13本のアプリにも同じ広告詐欺の部品が入っていた(報道時点で削除済み)。
地域はメキシコ・フランス・イタリアが多く、次いで米国・ドイツ・ブラジル・スペインです。日本の名前は出ていません。ただし、これらの端末は海外の通販サイトで誰でも買えるもので、「国内では売られていないから安心」とは言えません。ここまでが調査の全体像です。次の章では「どんな名前のスマホか」を具体的に見ます。
3. どんな名前のスマホだったのか
Bitdefender が挙げた機種名の文字列は、大きく3種類に分かれます。「本物そっくりの名前」「実在する格安ブランド」「ODM の内部名」です。
| 種類 | 例(Bitdefender の記載のまま) | 読み方 |
|---|---|---|
| 本物そっくりの名前 | S24 Ultra/S25 Ultra/S26 Ultra/Note 18 Ultra/SM-S938B(いずれも Samsung 風)、i17 Pro Max/i16_Pro_Max/17_Pro_Max/iPadAirPro(Apple 風)、Magic 15 MAX(Honor 風) | 名前だけ借りた別物。「SM-S938B」は本物のGalaxyの型番そのものを名乗っていた |
| 実在する格安ブランド | Doogee「S200 X」、Cubot「KINGKONG X」 | 海外通販で流通する低価格ブランド。ブランドが本物でも中身に入っていた |
| ODM の内部名 | J10_EEA/A9_EEA/T13_EEA/Q6_EEA | 製造元が付けた記号。箱のブランド名とは別で、設定画面に出ることがある |
覚えておいてほしいのは、「名前が本物と同じ」は安全の証明にならないということです。本物のGalaxyには「SM-」で始まる型番がありますが、偽物はその型番ごと名乗ります。逆に、Bitdefender は「名前ではなく、その下にある共通の中身が脅威だ」とも書いています。マルウェアの部品は「System」という表示名(内部名 com.android.system.lite)や「com.android.sys.prot」のような、いかにも正規の部品に見える名前で入っていました。
4. どれだけ危ないのか。4つに分けます
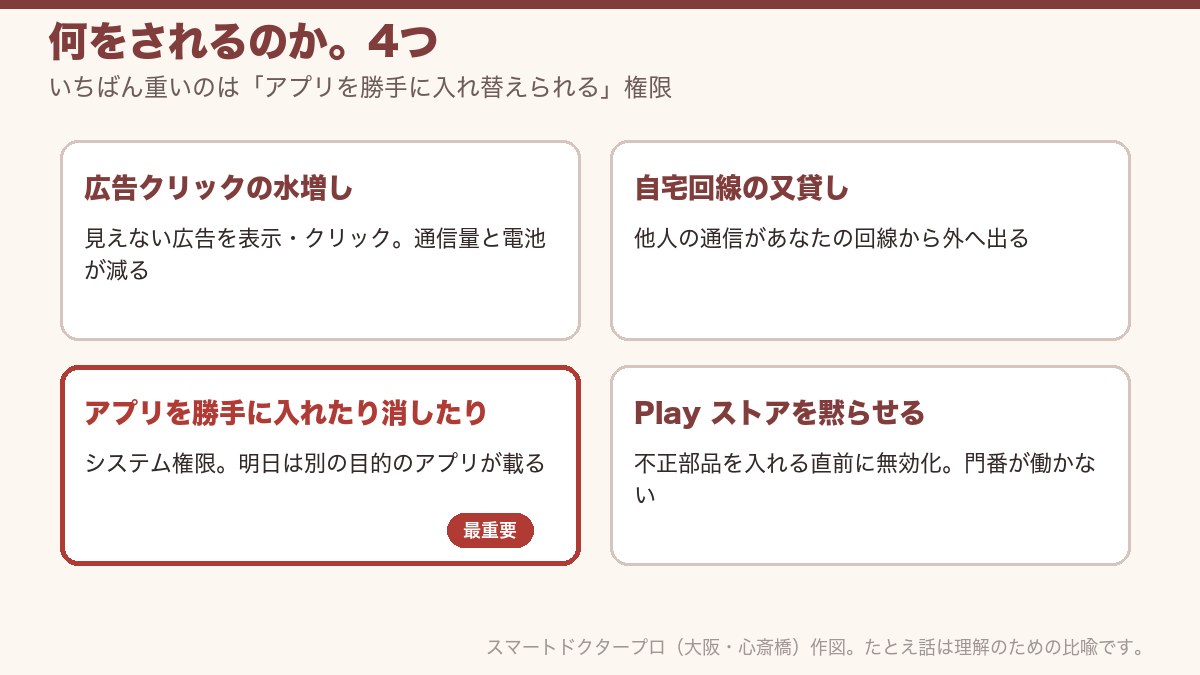
危なさ1:広告の水増しに、あなたの端末と通信量が使われる
マルウェアは、遠くのサーバーから送られてくる命令に従って、画面に出ない広告を表示し、クリックしたことにします。広告主は「人が見た」と思ってお金を払い、犯罪側が受け取ります。あなたの側では、通信量が増える、電池の減りが早い、本体が温かい、といった形で現れます。
危なさ2:あなたの回線が「他人の通信の出口」になる
感染した端末は「回線の又貸し」(レジデンシャルプロキシ)の中継点になります。見知らぬ第三者の通信が、あなたの家のWi‑Fiや携帯回線を通って外に出ます。相手側から見ると、通信の送り主はあなたです。この仕組みがどう悪用されるかは、テレビの箱130万台の裏口事件で、福岡県警が不正送金の発信元をたどって感染機器に行き着いた例として書きました。
危なさ3:アプリを勝手に入れたり消したりできる
ここが一番重い点です。Bitdefender によれば、このマルウェアは「システム権限」で動き、アプリを黙って入れる・消す・許可を与える・外から送られたプログラムを実行することができます。つまり今日は広告の水増しでも、明日は別の目的のアプリを載せられます。Bitdefender は「ボットネット(操られる端末の群れ)に加わり、DDoS攻撃(大量の通信で相手を止める攻撃)に使われることもあり得る」としています。
危なさ4:Play ストアを黙らせる
マルウェアは、不正な部品を入れる直前に Google Play ストアのアプリを無効化していました。Google の門番(Play プロテクト)が働く前に仕事を済ませる、という手口です。
初期化しても消えない理由
マルウェアの本体は、スマホの基礎(ファームウェアのシステム領域)に入っています。初期化は「家具を全部捨てて、入居した日の状態に戻す」ことなので、基礎は変わりません。Bitdefender は「消すにはファームウェアの書き換えか、パソコンからの専門的な操作(ADB)が要り、どちらもふつうの持ち主には現実的でない」と書いています。
ここまで読めば、怖がる理由は分かりました。記事はあと半分です。残りは「どう選ぶか」「どう確かめるか」だけです。
5. なぜそんなに安いのか。「無料」「激安」の代金は何か
スマホの値段は、部品代・設計費・検査費・ソフトの更新費の合計です。本物のフラッグシップ機そっくりの名前で2〜3万円の端末は、このどれかを削っています。今回の調査が示したのは、削った分の「埋め合わせ」が、あなたの端末を使った広告詐欺と回線の又貸しだった可能性です。Bitdefender は、マルウェアの部品に署名していた証明書が深圳のODM「Shenzhen Zediel」の名義だったと書いていますが、同時に「この会社が作った・配った・知っていたという証明ではない」と明記しています。誰が入れたかは分かっていません。はっきりしているのは、「安さの理由を説明できない端末」が危ない、という一点です。
6. 買う前に見る5つの点
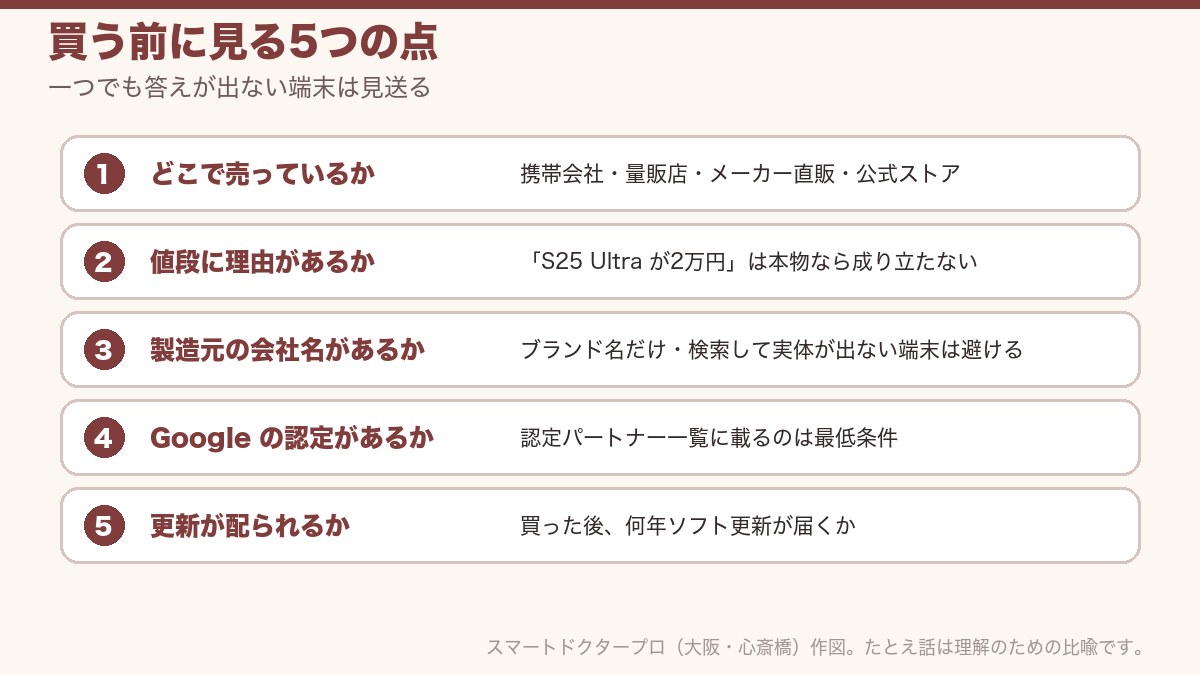
- どこで売っているか。携帯会社・量販店・メーカー直販・Google/Apple の公式ストアで買う。海外通販やフリマで「有名機種の名前+激安」は、まず疑います。
- 値段に理由があるか。「S25 Ultra が2万円」は、本物なら成り立たない値段です。同じ名前の本物の価格を一度調べてください。
- 製造元の会社名が書いてあるか。ブランド名しかない、会社名で検索しても実体が出てこない端末は避けます。今回の端末の多くは「どこが作ったか」が箱から分かりません。
- Google の認定を受けているか。Google は認定を受けたメーカーの一覧を公開しています(Android 認定パートナー)。載っていることは最低条件で、載っていれば安全という意味ではありません。
- 更新プログラムが配られているか。買った後に何年、ソフトの更新が届くか。更新が止まった端末は、弱点が直されないまま手元に残ります。
中古のスマホを買うときの見方は、フリマで買った中古スマホに潜む粗悪バッテリー・魔改造・違法電波の罠にまとめています。あわせて読んでください。
7. 今持っている端末を確かめる3つの手がかり
先にお断りしておきます。ここで分かるのは「疑わしいか」までです。基礎に埋まったマルウェアを、家庭で確実に見つける方法はありません。手がかりが重なるほど疑いが濃くなる、と考えてください。設定画面を開くのが不安な方は、手がかり1だけ自分で確かめ、2と3は家族に頼んでください。
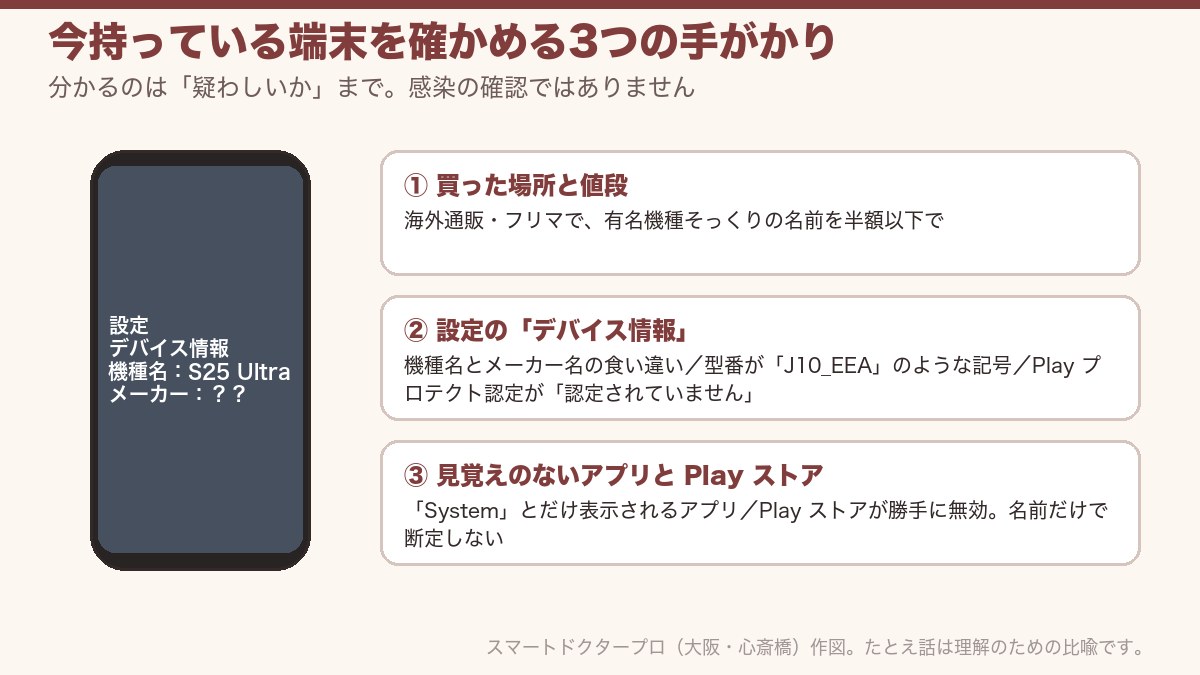
- 買った場所と値段を思い出す。海外通販やフリマで、有名機種そっくりの名前の端末を本物の半額以下で買っていたら、この記事の対象です。
- 設定の「デバイス情報」を見る。「設定」→「デバイス情報」(機種により「端末情報」)に、機種名・メーカー名・型番が出ます。機種名が本物の名前なのにメーカー名が違う、型番が「J10_EEA」のような記号、といった食い違いは手がかりです。Google Play ストア → プロフィール → 設定 → 概要 の「Play プロテクト認定」が「認定されていません」なら、製造元のはっきりしない端末の可能性が高くなります(Googleの確認手順)。
- 見覚えのないアプリと、Play ストアの状態。アプリ一覧に「System」とだけ表示されるアプリ、「com.android.sys.prot」のような名前があれば、Bitdefender が挙げた名前と同じです。ただし似た名前の正規の部品もあるので、名前だけで断定しないでください。Google Play ストアが開かない・無効になっているのに自分で止めた覚えがない、という状態も手がかりです。
8. 疑わしいとき、やること・やっても無駄なこと
やること
- その端末で銀行・決済・パスワードを使うのをやめる。アプリを勝手に入れられる端末に、お金の情報を置かないでください。
- 使うなら、家のWi‑Fiの「ゲストネットワーク」につなぐ。銀行アプリを使うスマホやパソコンと同じ網に置かない。
- 販売元に返品・交換を申し出る。海外通販でも、購入履歴から申し出はできます。
- 買い替えるなら、6章の5点で選ぶ。端末の値段より、端末に入れる情報の価値のほうが高いことがほとんどです。
- 心当たりのない請求・ログイン通知があれば、警察相談専用電話 #9110、買い物のトラブルは消費者ホットライン 188 へ。
やっても無駄なこと
- 「System」アプリを消そうとする。システム領域にあるので消せません。
- 初期化。基礎に入っているので戻ります。
- ウイルス対策アプリを入れる。対策アプリは家具の権限で動き、基礎には届きません。
迷ったら、一つだけ覚えてください。「本物そっくりの名前で、値段が半分以下」の端末には、お金とパスワードを入れない。それで被害の大半は止まります。
9. 修理店から。偽物は、正規の部品で直せません
当店は大阪・心斎橋でiPhone・iPad・Androidスマホを修理する、総務大臣に登録された登録修理業者です。偽ブランドのスマホは、名前が同じでも中身の設計が本物と違うため、本物用の画面やバッテリーは合いません。つまり、壊れたときに正規の部品では修理できない端末です。安く買った分は、壊れたときに戻ってきます。
Galaxy・Pixel・AQUOS・Xperia など、国内で正規に流通するAndroidの画面割れ・バッテリー・電源の修理はAndroid修理のページでご案内しています。スマホの画面に突然出る「ウイルスに感染しました」という警告の大半は偽広告で、この記事のマルウェアとは別物です。見分け方はスマホの「ウイルスに感染しました!」警告はただの偽広告をご覧ください。SMS から偽アプリを入れさせて銀行アプリを乗っ取る、国内で2026年9月から続いている手口は「Android限定」のSMSは詐欺の合図|銀行アプリ乗っ取りの手口で解説しています。
ここまで読んだ方は、スマホを選ぶ目が一つ増えています。今日、お使いの端末の「設定」→「デバイス情報」を一度開いてみてください。メーカー名と機種名が、買ったときの名前と一致していれば、この件は終わりです。
よくある質問(格安・偽ブランドのAndroidスマホ)
Q1. 「Midnight Mimosa」とは何ですか?
セキュリティ会社 Bitdefender が2026年10月8日に公表した、Androidスマホのマルウェアの呼び名です。MediaTek のチップを使う低価格・多ブランドのAndroid端末のファームウェア(基礎のプログラム)に、出荷時から組み込まれていました。約2年で数千台・150か国以上で見つかり、広告クリックの水増し、回線の又貸し、アプリの勝手な追加・削除ができる権限を持っています。
Q2. 日本で売られているスマホも対象ですか?
Bitdefender の資料に日本の名前は出ていません。地域はメキシコ・フランス・イタリア・米国・ドイツ・ブラジル・スペインが中心です。ただし、対象の端末は海外の通販サイトで誰でも買えるもので、国内の携帯会社や量販店で売られているGalaxy・Pixel・AQUOS・Xperiaが対象という情報はありません。
Q3. 「S25 Ultra」と書いてあれば Galaxy ですよね?
違います。今回見つかった端末には、「S25 Ultra」「S24 Ultra」「Note 18 Ultra」、さらに本物の型番「SM-S938B」そのものを名乗るものがありました。名前や型番は、本物の証明になりません。携帯会社・量販店・メーカー直販で買った端末かどうかで判断してください。
Q4. 初期化すれば消えますか?
消えません。マルウェアの本体はスマホの基礎(ファームウェアのシステム領域)にあり、初期化は基礎を変えません。Bitdefender は「消すにはファームウェアの書き換えか、パソコンからの専門的な操作が要り、ふつうの持ち主には現実的でない」と書いています。
Q5. ウイルス対策アプリを入れれば防げますか?
防げません。対策アプリは「あとから入れた家具」の権限で動き、「基礎」に埋まったマルウェアには届きません。しかも今回のマルウェアは、不正な部品を入れる直前に Google Play ストアを無効化していました。
Q6. 何をされるのですか?
Bitdefender の解析で確認された動作は5つです。画面に出ない広告を表示・クリックして広告主からお金をだまし取る。端末やアプリの情報を集める。あなたの回線を第三者の通信の中継点にする。システム権限でアプリを黙って入れたり消したりする。外から送られたプログラムを実行する。
Q7. 自分のスマホが対象か、どうやって確かめますか?
家庭で確実に見つける方法はなく、分かるのは「疑わしいか」までです。手がかりは3つあります。一つ目は、海外通販やフリマで有名機種そっくりの名前の端末を半額以下で買ったこと。二つ目は、設定の「デバイス情報」の機種名とメーカー名が食い違うこと(型番が「J10_EEA」のような記号、「Play プロテクト認定」が「認定されていません」)。三つ目は、アプリ一覧に「System」とだけ表示されるアプリがあり、Play ストアが勝手に無効になっていることです。
Q8. 疑わしい端末はどうすればいいですか?
その端末で銀行・決済・パスワードを使うのをやめ、家のWi‑Fiのゲストネットワークにつなぎ、販売元に返品・交換を申し出てください。買い替えるなら、販売元・値段の理由・製造元・Googleの認定・更新の有無の5点で選びます。心当たりのない請求やログイン通知があれば警察相談専用電話 #9110、買い物のトラブルは消費者ホットライン 188 へ。
Q9. 偽ブランドのスマホは修理できますか?
正規の部品では修理できません。名前が同じでも中身の設計が本物と違うため、本物用の画面やバッテリーが合わないからです。当店は国内で正規に流通するiPhone・iPad・Androidスマホの修理を行っています。
Q10. テレビの箱(Android TVボックス)の事件と同じ話ですか?
手口の系統は同じです。2026年11月にGoogleが公表したVideostrong事件は、テレビにつなぐ箱の基礎(ファームウェア)に出荷時から裏口が仕込まれていた事件でした。今回はスマホ本体で同じことが起きていた、という調査です。Bitdefender は両者を同じ犯罪グループとは結びつけていません。
この記事の監修
スマートドクタープロ(運営:株式会社クレア/法人番号 8120001165987)。総務省登録修理業者(電気通信事業法:T000002/電波法:R000002)・ISO 9001:2015認証。基板の電源IC・充電IC・漏電まで診断・修理できる技術力と、年間6万件以上の修理実績をもとに、編集部が作成し、代表・古賀潤一郎(大阪心斎橋本店)が監修しています。
登録修理業者電気通信事業法:T000002
電波法:R000002
6万件以上(年間)